Начало работы
Cyberstrike — это инструмент наступательной безопасности с поддержкой ИИ. Вы описываете цель — веб-приложение, API, сеть — и Cyberstrike проводит оценку. Он выбирает инструменты, запускает подходящих агентов, тестирует уязвимости и сообщает о результатах.
Представьте это как ИИ-пентестера, работающего вместе с вами. Вы сохраняете контроль через единый разговорный интерфейс, пока система выполняет тяжёлую работу: сканирование, анализ трафика, тестирование инъекций, проверки авторизации и поиск цепочек из отдельных результатов.
Под капотом система объединяет 100+ инструментов безопасности, 15+ специализированных агентов, 65+ детерминированных тестовых скриптов на основе OWASP WSTG, а также выделенные движки для веб-сканирования, анализа трафика, контейнерных инструментов и внешних интеграций.
Системные требования
Перед установкой Cyberstrike убедитесь, что ваша система соответствует этим требованиям:
| Требование | Минимум | Рекомендовано |
|---|---|---|
| Операционная система | macOS 12+, Ubuntu 20.04+, Windows 10+ | macOS 14+, Ubuntu 22.04+ |
| Оперативная память | 4 ГБ | 8 ГБ |
| Дисковое пространство | 500 МБ | 2 ГБ |
| Node.js | 18.0+ | 20.0+ |
Установка Cyberstrike
Выберите предпочтительный метод установки в зависимости от вашей операционной системы и менеджера пакетов.
npm (Рекомендуется)
- Откройте терминал
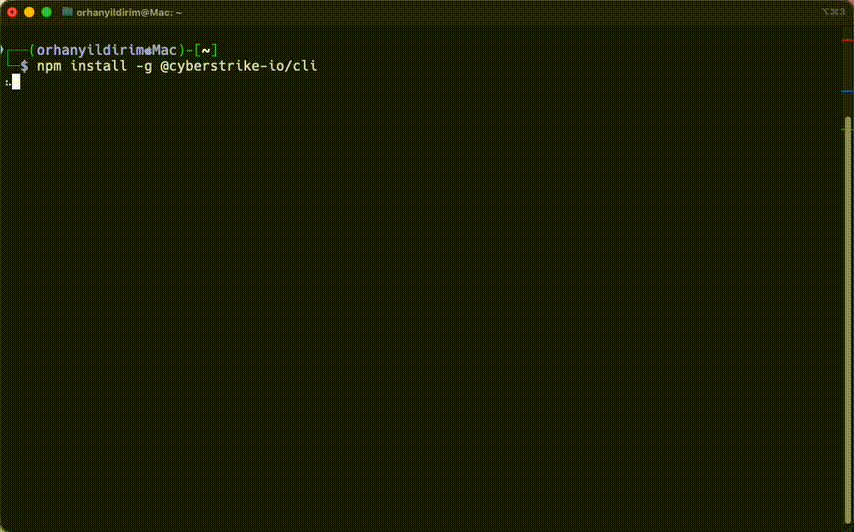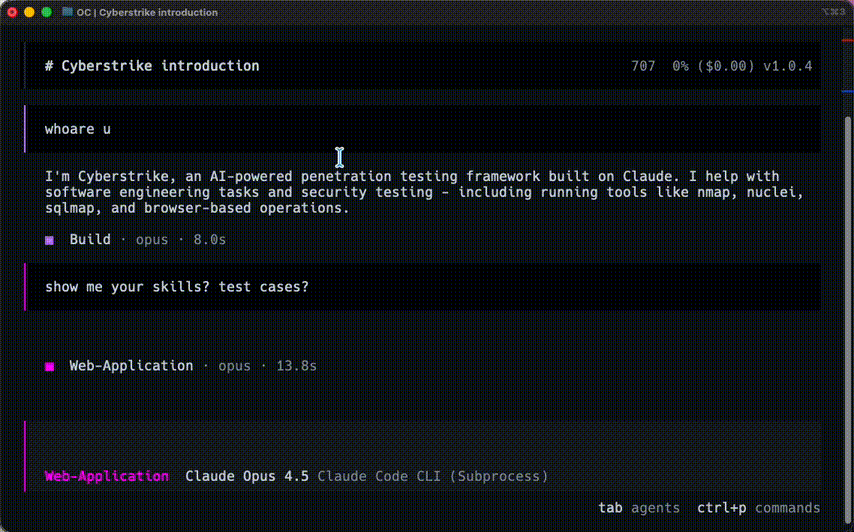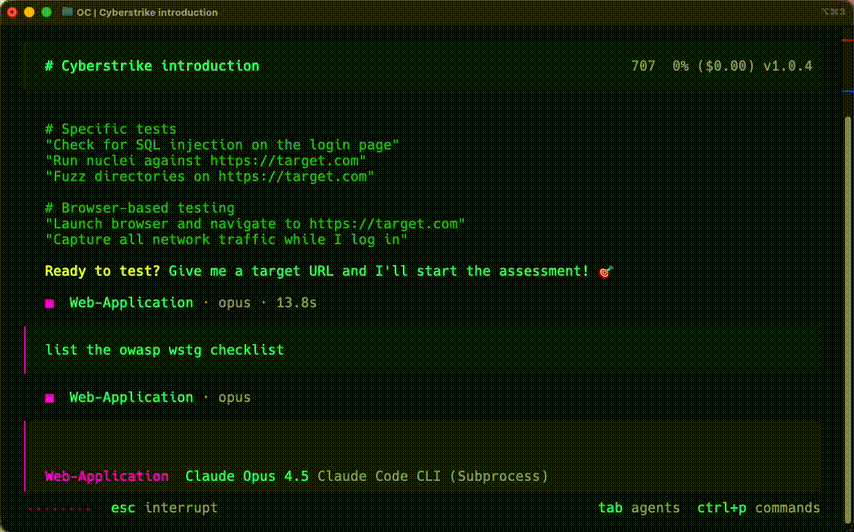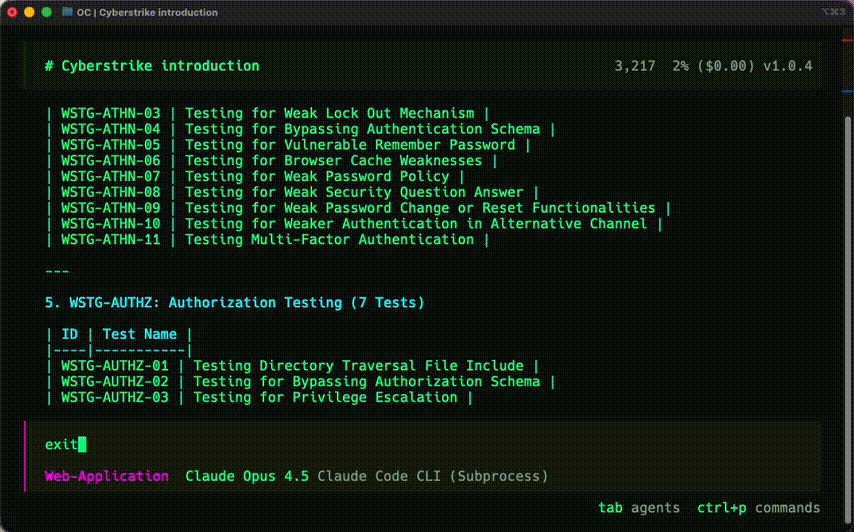
- Выполните команду установки:
npm install -g @cyberstrike-io/cyberstrike@latest- Проверьте установку:
cyberstrike --version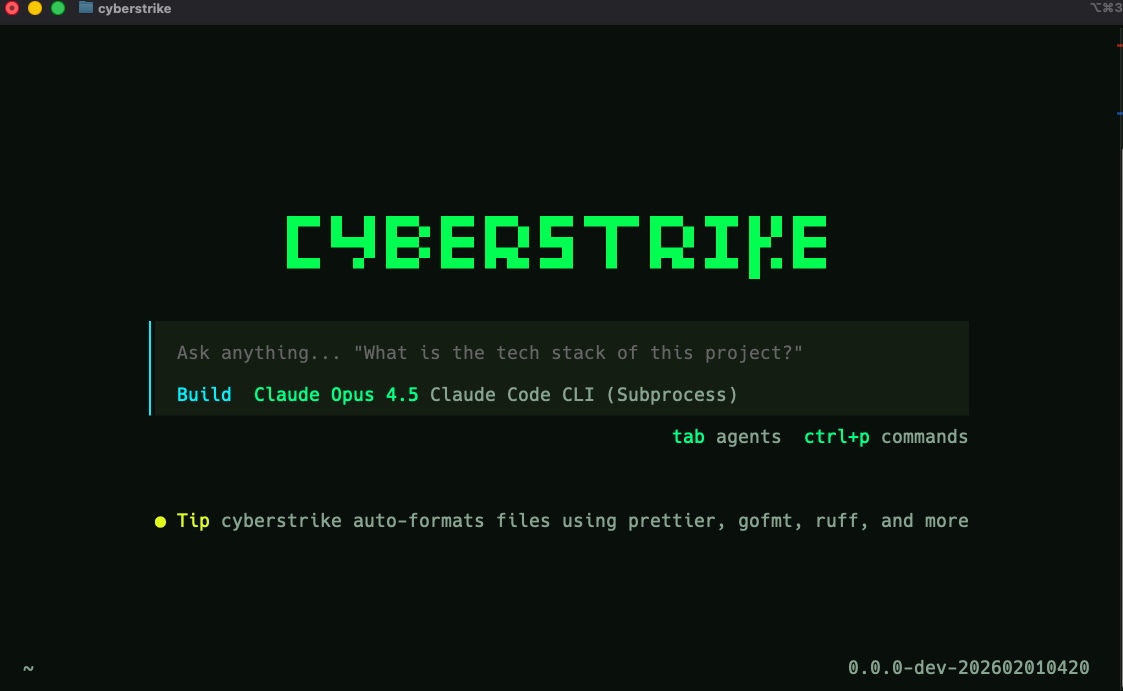
Bun Скоро
Поддержка Bun пока недоступна.
Homebrew (macOS) Скоро
Поддержка Homebrew пока недоступна.
curl (Linux/macOS)
Выполните скрипт установки:
curl -fsSL https://cyberstrike.io/install | bashiwr (Windows/Powershell)
Выполните скрипт установки:
iwr -useb https://cyberstrike.io/install.ps1 | iexCaution
Проверяйте скрипты перед их выполнением. Скрипт установки доступен на github.com/CyberStrikeus/CyberStrike.
Docker
Caution
Образ Docker скоро будет доступен. Пока используйте npm или curl.
Подключение ИИ-провайдера
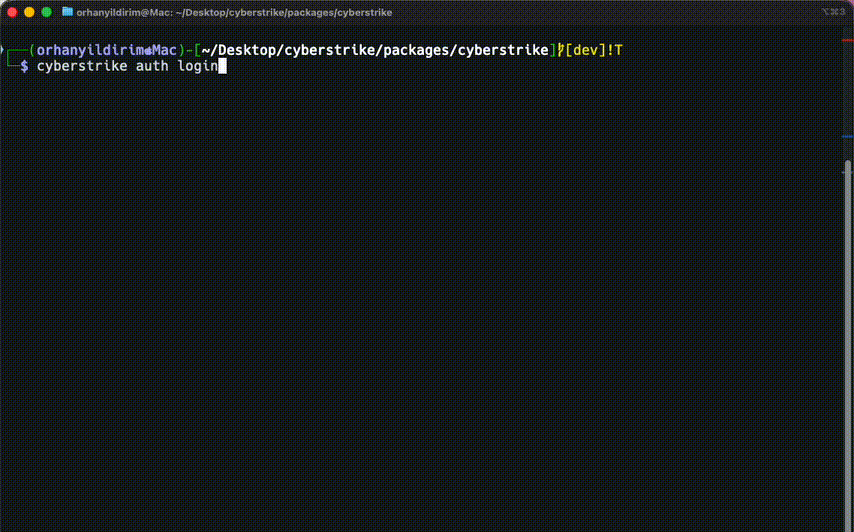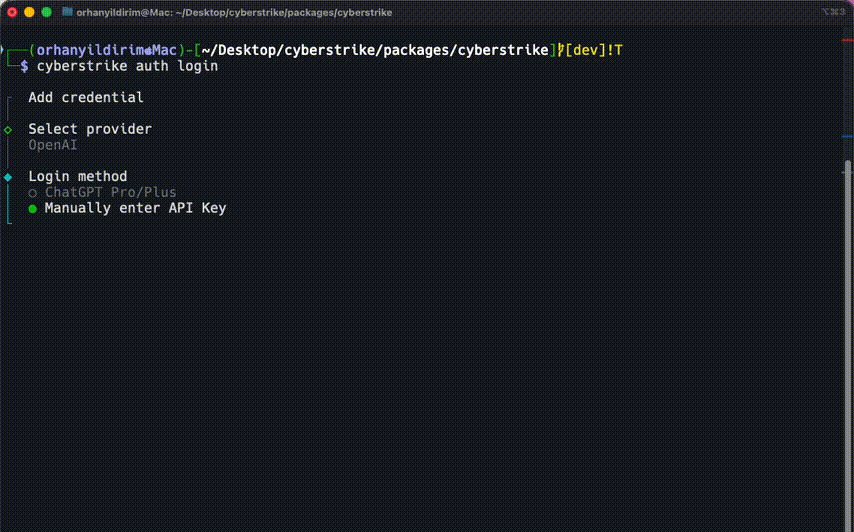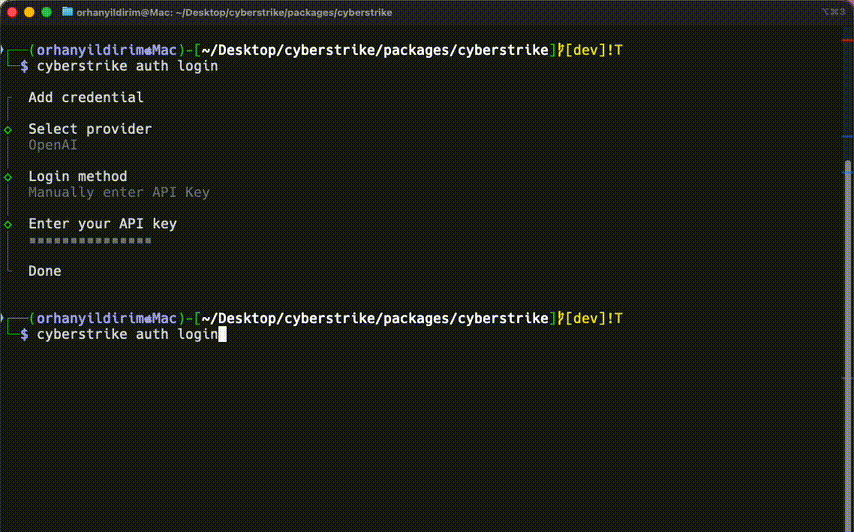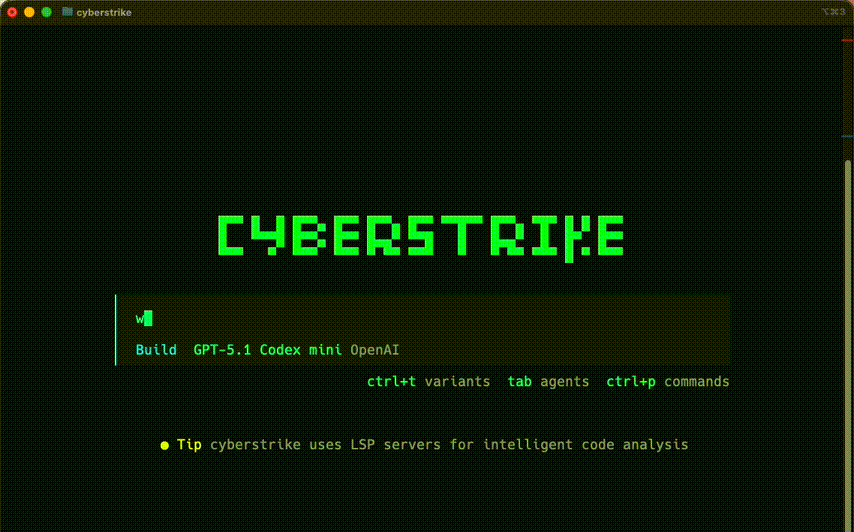
Для работы Cyberstrike требуется ИИ-провайдер. Поддерживаются следующие провайдеры:
| Провайдер | Бесплатный план | Метод авторизации |
|---|---|---|
| GitHub Copilot | С подпиской | OAuth (без API-ключа) |
| OpenRouter | Да | API-ключ |
| Anthropic | Нет | API-ключ |
| OpenAI | Нет | API-ключ |
| Google Gemini | Да | API-ключ |
| Ollama | Да (Локально) | Не требуется |
Настройка аутентификации
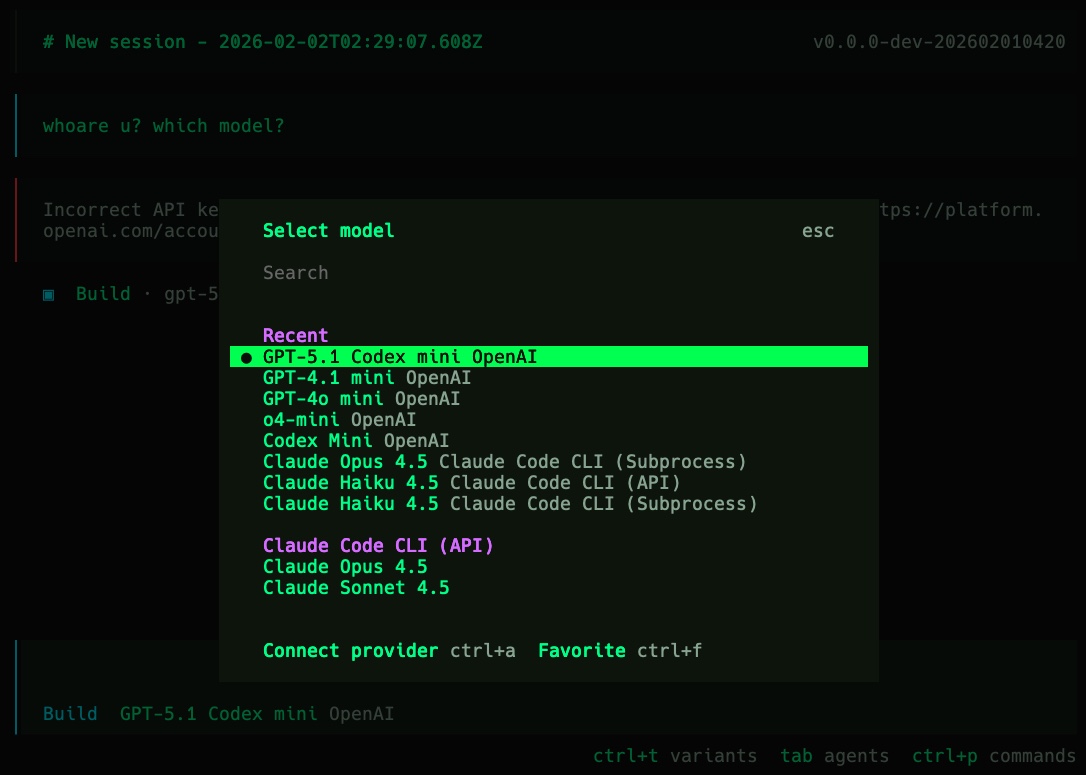
- Запустите Cyberstrike и выполните команду подключения:
/connectВыберите провайдера из списка и введите API-ключ (или авторизуйтесь через OAuth для GitHub Copilot)
Сменить модель можно в любой момент с помощью:
/modelsИспользование переменных окружения
Альтернативно, установите API-ключи как переменные окружения:
# Anthropicexport ANTHROPIC_API_KEY="sk-ant-..."
# OpenAIexport OPENAI_API_KEY="sk-..."
# Googleexport GOOGLE_GENERATIVE_AI_API_KEY="AI..."
# OpenRouterexport OPENROUTER_API_KEY="sk-or-..."
Добавьте их в профиль оболочки (~/.bashrc, ~/.zshrc) для сохранения между сессиями.
Запуск первой оценки
Запуск
cyberstrikeПоявится TUI с полем ввода, областью ответов и строкой статуса.
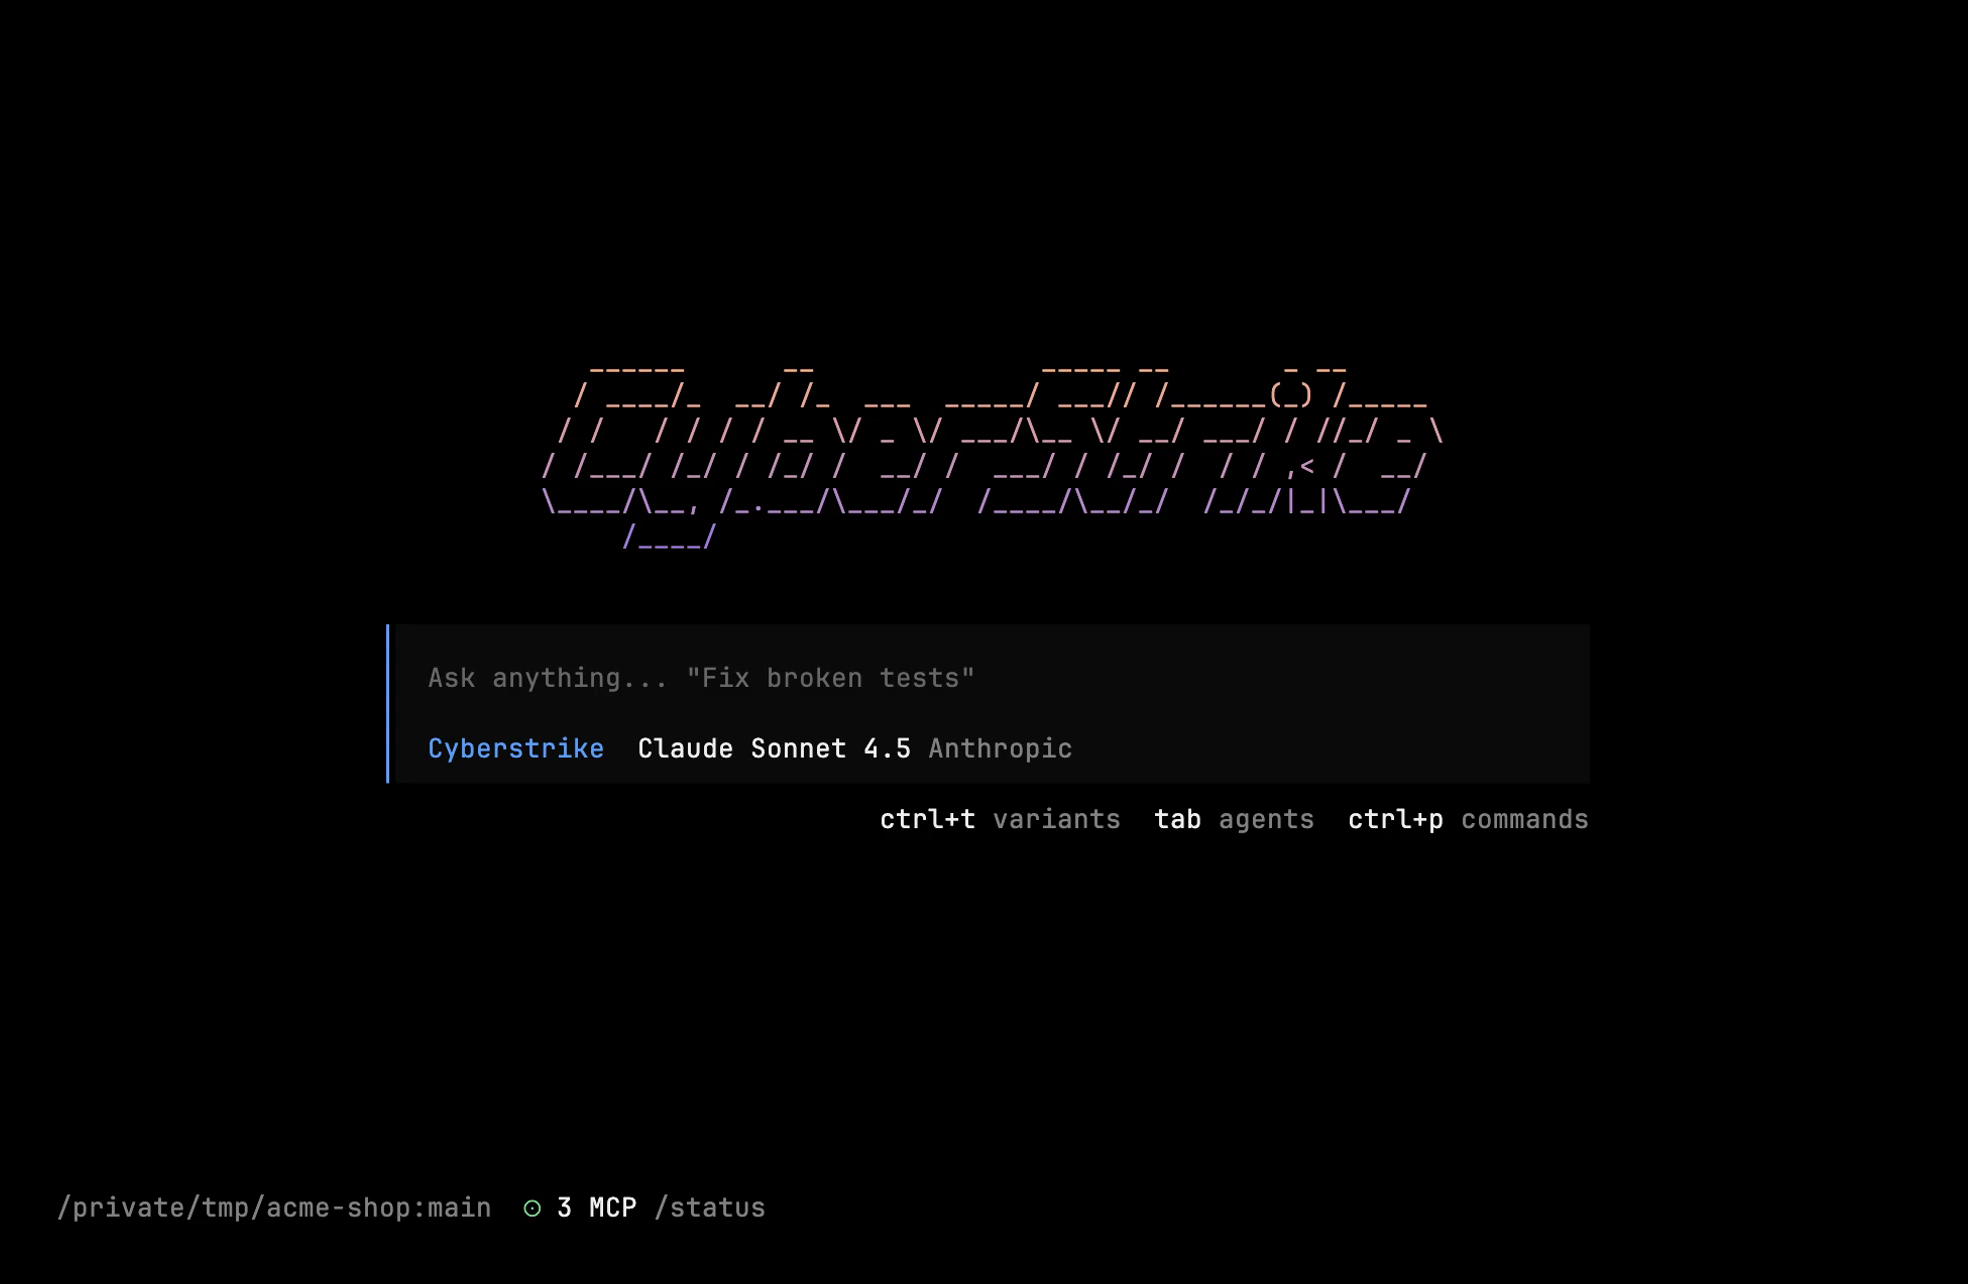
Описание цели
Введите задачу напрямую. Система решит, что запускать:
> Test https://app.example.com for OWASP Top 10 vulnerabilitiesЧто происходит под капотом:
- Первичный агент
cyberstrikeчитает вашу цель /hackbrowserзапускается для сканирования цели и захвата HTTP-трафика- Vortex обрабатывает каждый запрос — применяет правила, отмечает аномалии
wstg-agentнаправляет специализированных агентов на основе сигналов запросов- 13 специалистов WSTG тестируют инъекции, обход авторизации, IDOR, проблемы сессий, криптографические уязвимости и другое
escalation-hunterсвязывает находки для обнаружения составных уязвимостей- Агент
triageнезависимо проверяет каждую находку, воспроизводя HTTP-доказательства - Вы получаете проверенные находки с доказательствами, уровнем серьёзности и рекомендациями по исправлению
Что входит в систему
| Уровень | Описание |
|---|---|
| Агенты | 15+ специализированных агентов — конвейер WSTG, триаж, эскалация, общий, исследование |
| Инструменты | 100+ встроенных инструментов — воспроизведение HTTP, проверки инъекций, проверки доступа, разведка, поиск по коду |
| Навыки | 65+ детерминированных тестовых скриптов WSTG, загружаемых специалистами во время выполнения |
| Vortex | HTTP-движок трафика с DSL-запросами, сопоставлением правил и корреляцией сигналов |
| HackBrowser | ИИ-управляемый сканер на Chromium с захватом контекста UI |
| Bolt | 30+ контейнерных инструментов безопасности (nmap, nuclei, sqlmap, hydra и другие) |
| MCP | 3 встроенных сервера (github-security, cve, osint) + любой пользовательский MCP-сервер |
Вы работаете с одним приглашением для ввода. Система оркестрирует всё остальное.
Конфигурация
Создайте файл cyberstrike.json в каталоге проекта для установки параметров по умолчанию:
{ "$schema": "https://cyberstrike.io/config.json", "model": "anthropic/claude-sonnet-4-20250514"}При запуске cyberstrike в этом каталоге настройки загружаются автоматически. Вы также можете сменить модель в любой момент с помощью /models в TUI.
Иерархия конфигурации
Cyberstrike загружает конфигурацию из нескольких источников в следующем порядке:
- Переменные окружения (наивысший приоритет)
- Конфигурация проекта (
cyberstrike.json) - Пользовательская конфигурация (
~/.config/cyberstrike/cyberstrike.json) - Значения по умолчанию (наименьший приоритет)
Подробные параметры конфигурации см. в Справочнике по конфигурации.
Основные слэш-команды
| Команда | Действие |
|---|---|
/connect | Подключить ИИ-провайдера |
/models | Сменить модель |
/hackbrowser | Запустить автономный веб-сканер |
/bolt | Управление серверами инструментов Bolt |
/mcps | Управление MCP-серверами |
/vulnerabilities | Просмотр находок |
/web | Просмотр захваченного веб-трафика |
/report | Создать отчёт |
/help | Показать все команды |
Сочетания клавиш
| Сочетание | Действие |
|---|---|
Enter | Отправить сообщение |
Shift+Enter | Новая строка |
Escape | Прервать текущую сессию |
Ctrl+P | Список команд |
Tab | Следующий агент |
Ctrl+D | Выйти из Cyberstrike |
↑ / ↓ | Навигация по истории ввода |
См. Сочетания клавиш для полного справочника.
Следующие шаги
Продолжите изучение с помощью этих руководств:
- Справочник по конфигурации — Настройка параметров Cyberstrike
- ИИ-провайдеры — Настройка предпочтительного ИИ-провайдера
- Агенты безопасности — Узнайте о специализированных агентах
- Возможности — HackBrowser, Vortex, Bolt, MCP
Tip
Присоединяйтесь к сообществу в Discord для получения поддержки и обновлений.