Агенты безопасности
Cyberstrike включает специализированных агентов, оптимизированных для различных сценариев оценки безопасности. Каждый агент обладает предметными знаниями, методологиями и конфигурациями инструментов.
Архитектура
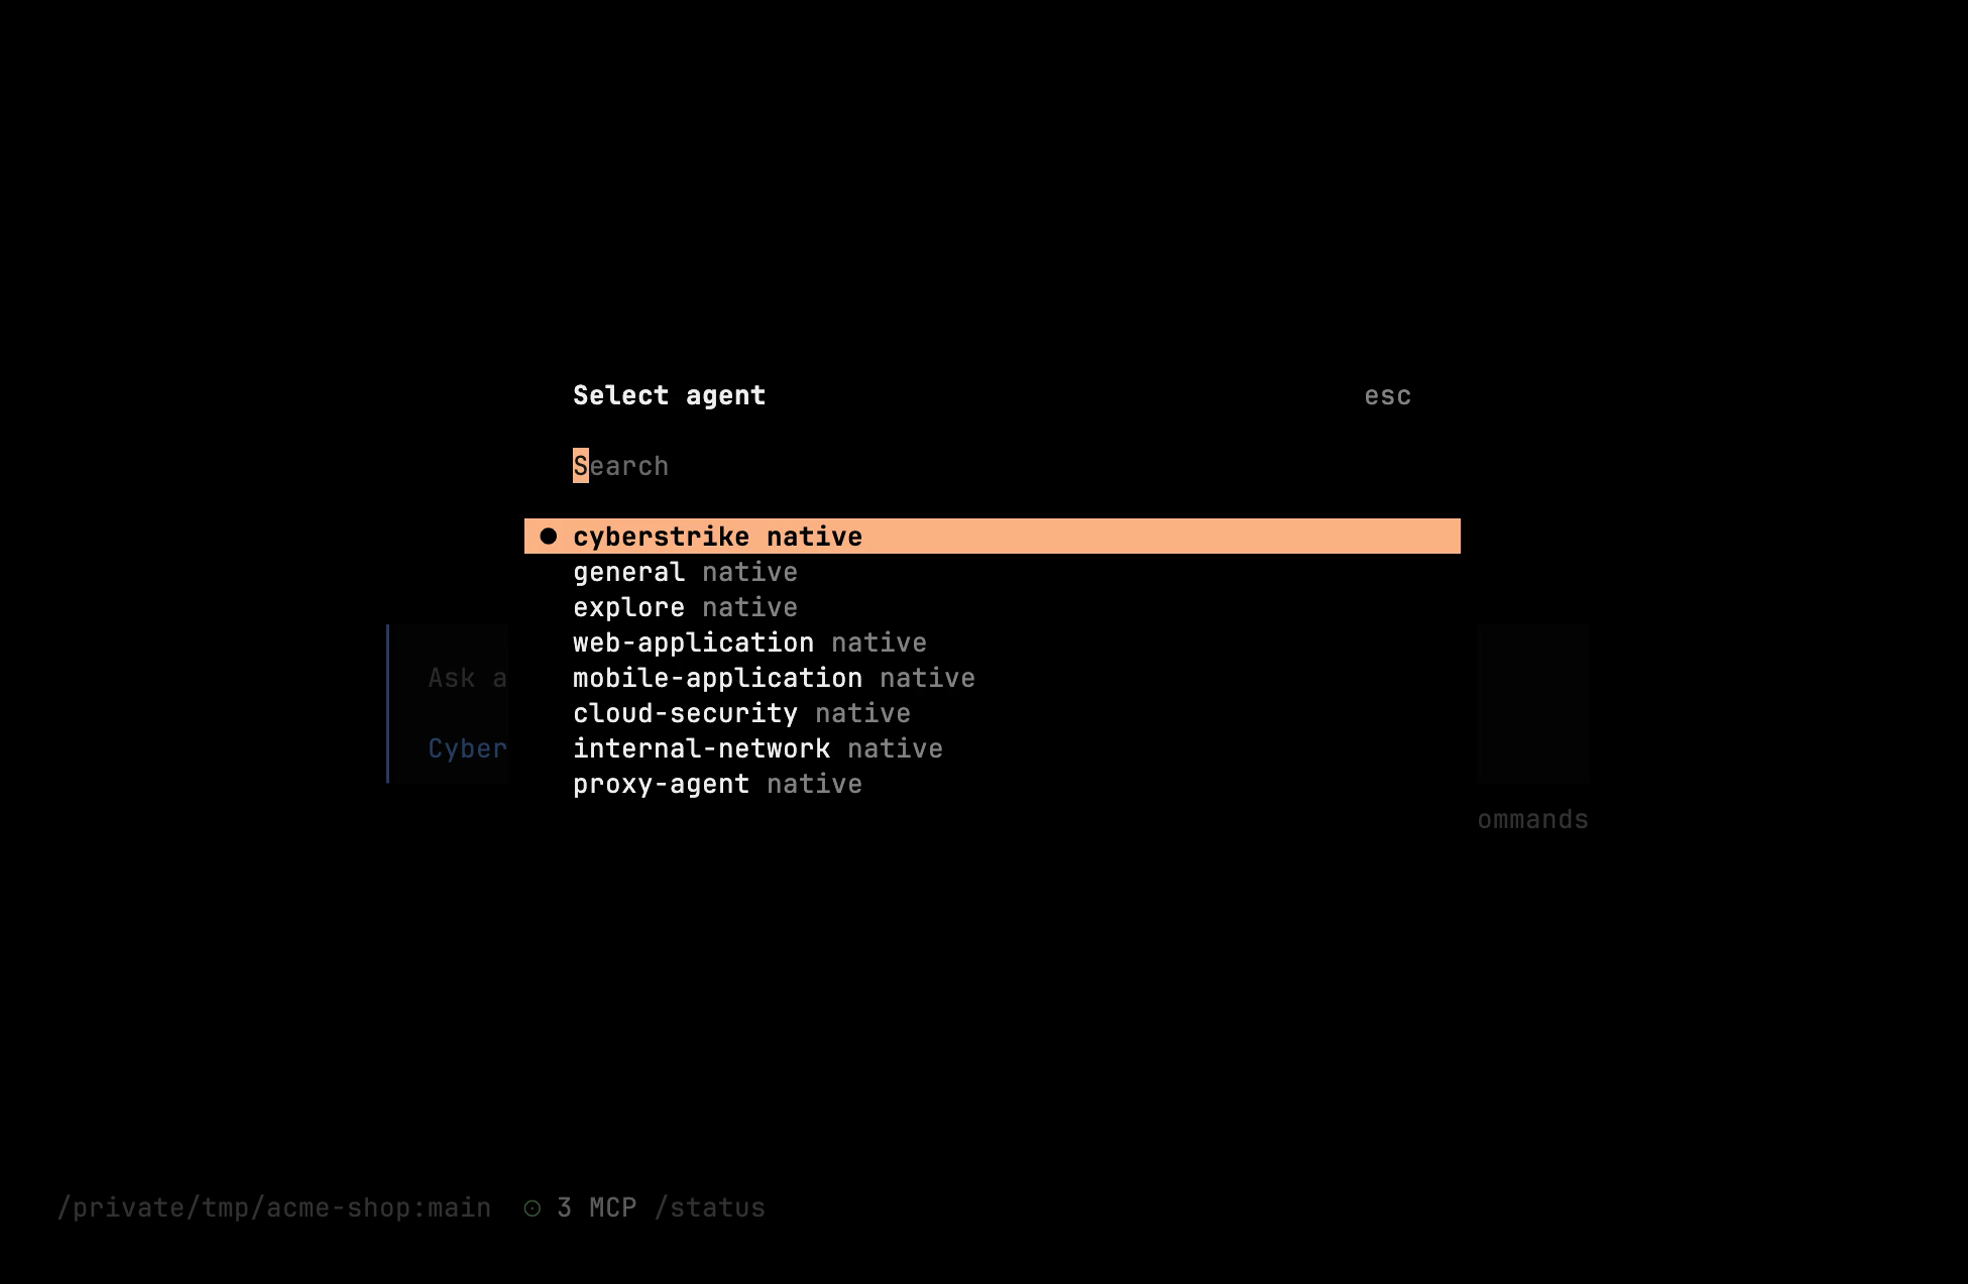
Cyberstrike запускает одного первичного агента — cyberstrike — который управляет сессией и автоматически делегирует задачи специализированным подагентам. Подагенты назначаются на основе задачи; они не запускаются напрямую.
Основные агенты
| Агент | Назначение | Режим |
|---|---|---|
cyberstrike | Агент наступательной безопасности по умолчанию с полным доступом к инструментам; оркестрирует всё | Первичный |
general | Исследования общего назначения и параллельное выполнение задач | Подагент |
triage | Независимая проверка черновиков уязвимостей | Подагент |
explore | Быстрый поиск по кодовой базе и файловой системе только для чтения | Подагент |
Агенты веб-безопасности (конвейер WSTG)
Веб-домен (@cyberstrike-io/web) предоставляет полный конвейер OWASP WSTG. Оркестратор wstg-agent направляет специалистов на основе сигналов захваченного HTTP-трафика:
| Агент | Категория WSTG |
|---|---|
wstg-agent | Оркестратор — направляет специалистов на основе сигналов запросов |
wstg-info-gathering | 4.1 Сбор информации |
wstg-config-deploy | 4.2 Управление конфигурацией и развёртыванием |
wstg-identity-mgmt | 4.3 Управление идентификацией |
wstg-authentication | 4.4 Аутентификация |
wstg-authorization | 4.5 Авторизация |
wstg-session-mgmt | 4.6 Управление сессиями |
wstg-input-validation | 4.7 Валидация ввода |
wstg-error-handling | 4.8 Обработка ошибок |
wstg-cryptography | 4.9 Криптография |
wstg-business-logic | 4.10 Бизнес-логика |
wstg-client-side | 4.11 Клиентская сторона |
wstg-api | 4.12 Тестирование API + OWASP API Top 10 |
wstg-llm | Безопасность LLM |
escalation-hunter | Перекрёстная корреляция — связывает находки, эскалирует воздействие |
Специалисты WSTG маршрутизируются по сигналам — вы не вызываете их напрямую. Когда HackBrowser или расширение Chrome захватывает HTTP-трафик, каждый запрос анализируется и направляется соответствующему специалисту(-ам) на основе его характеристик.
Планируемые домены
| Домен | Статус |
|---|---|
| Облачная безопасность (AWS/Azure/GCP) | Планируется |
| Внутренняя сеть (AD/Kerberos) | Планируется |
| Мобильные приложения (MASTG/MASVS) | Планируется |
Они будут поставляться как отдельные доменные пакеты (@cyberstrike-io/cloud, @cyberstrike-io/internal-network, @cyberstrike-io/mobile) и регистрироваться автоматически через систему плагинов.
Выбор агента
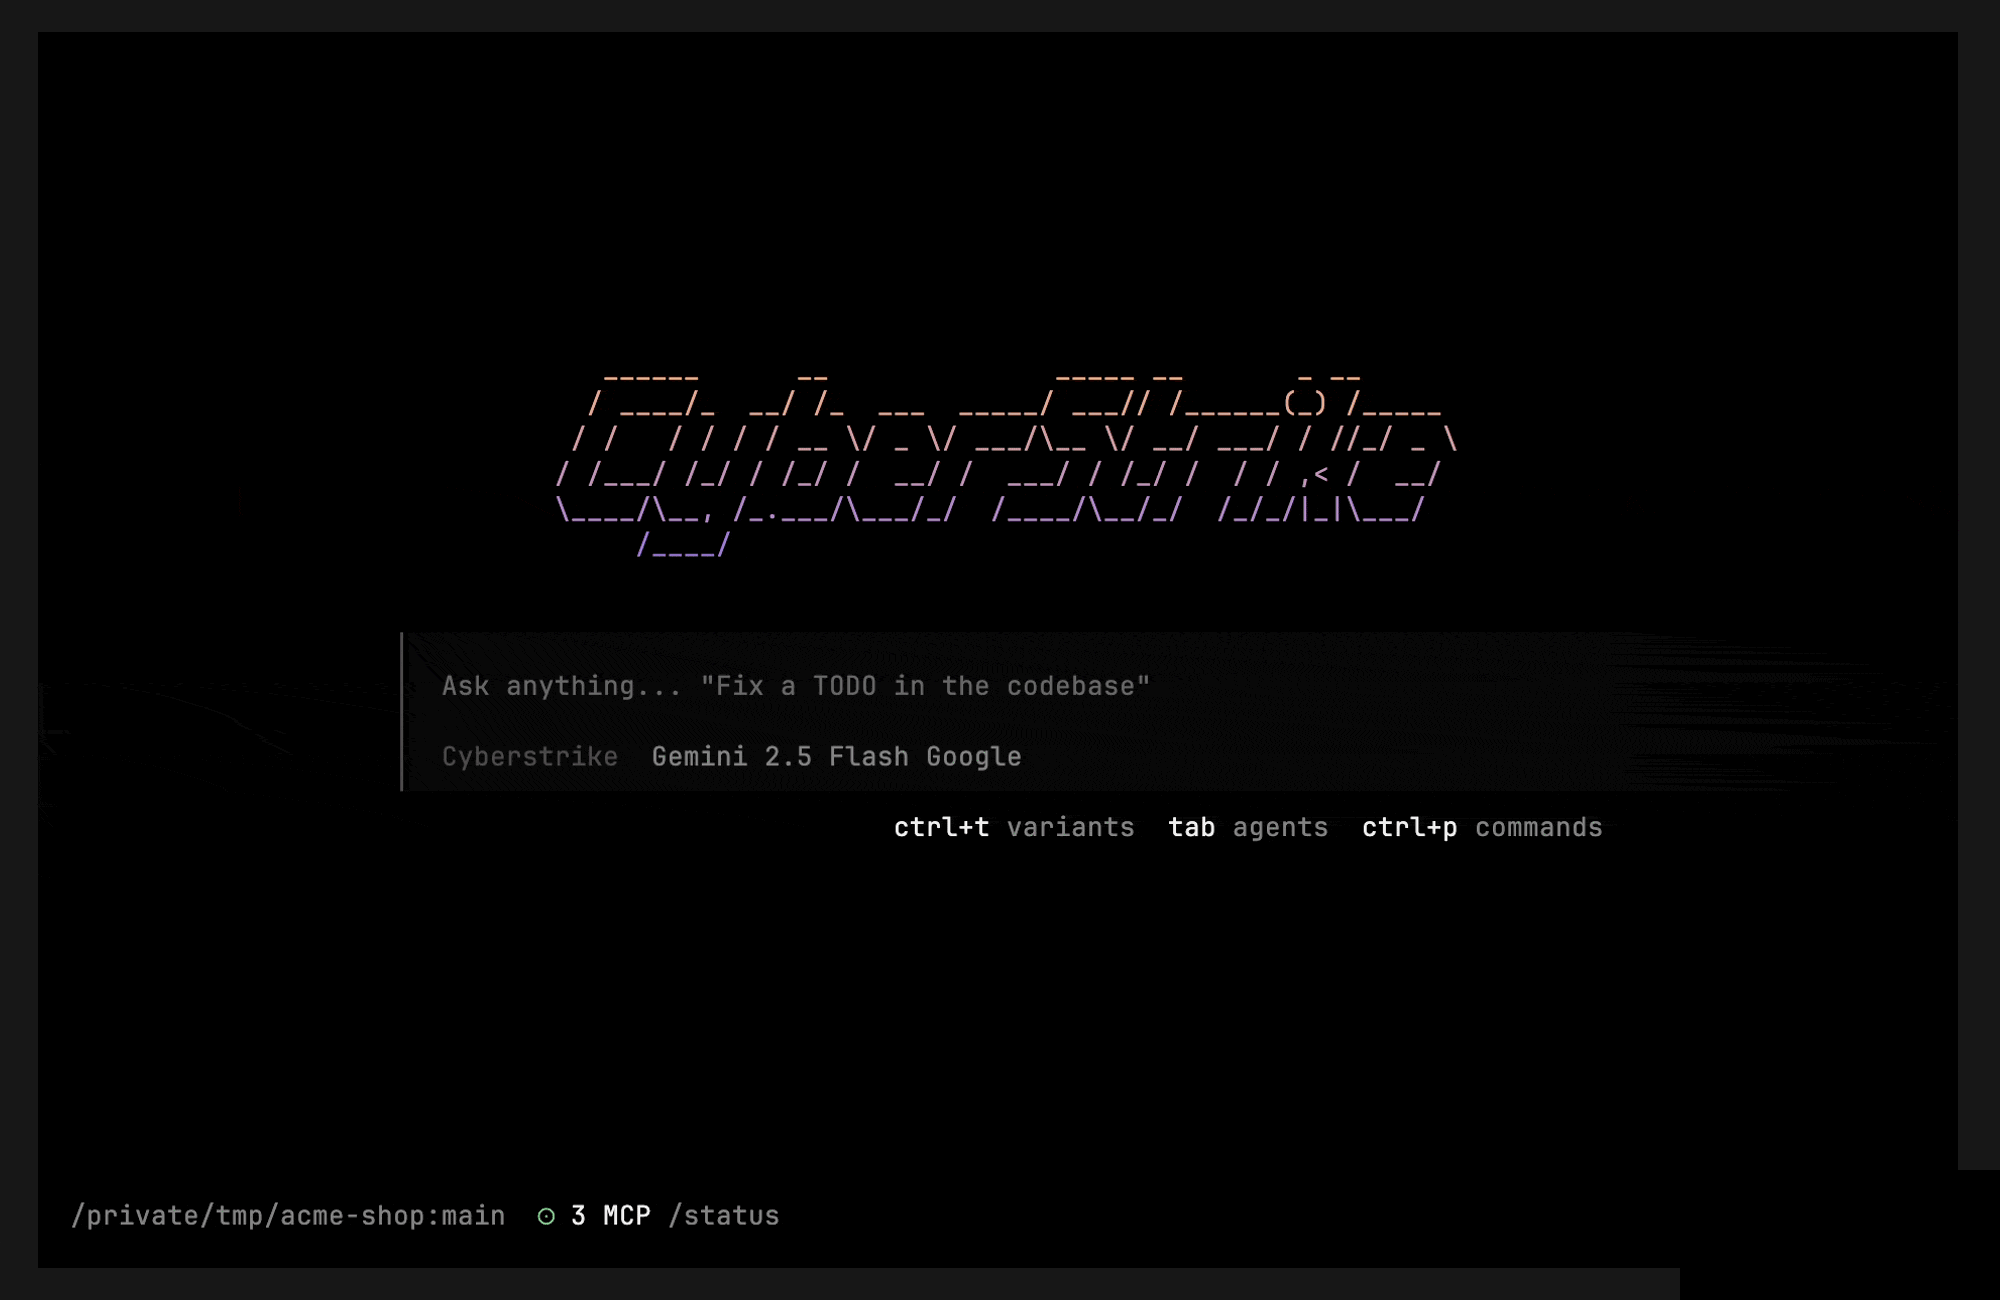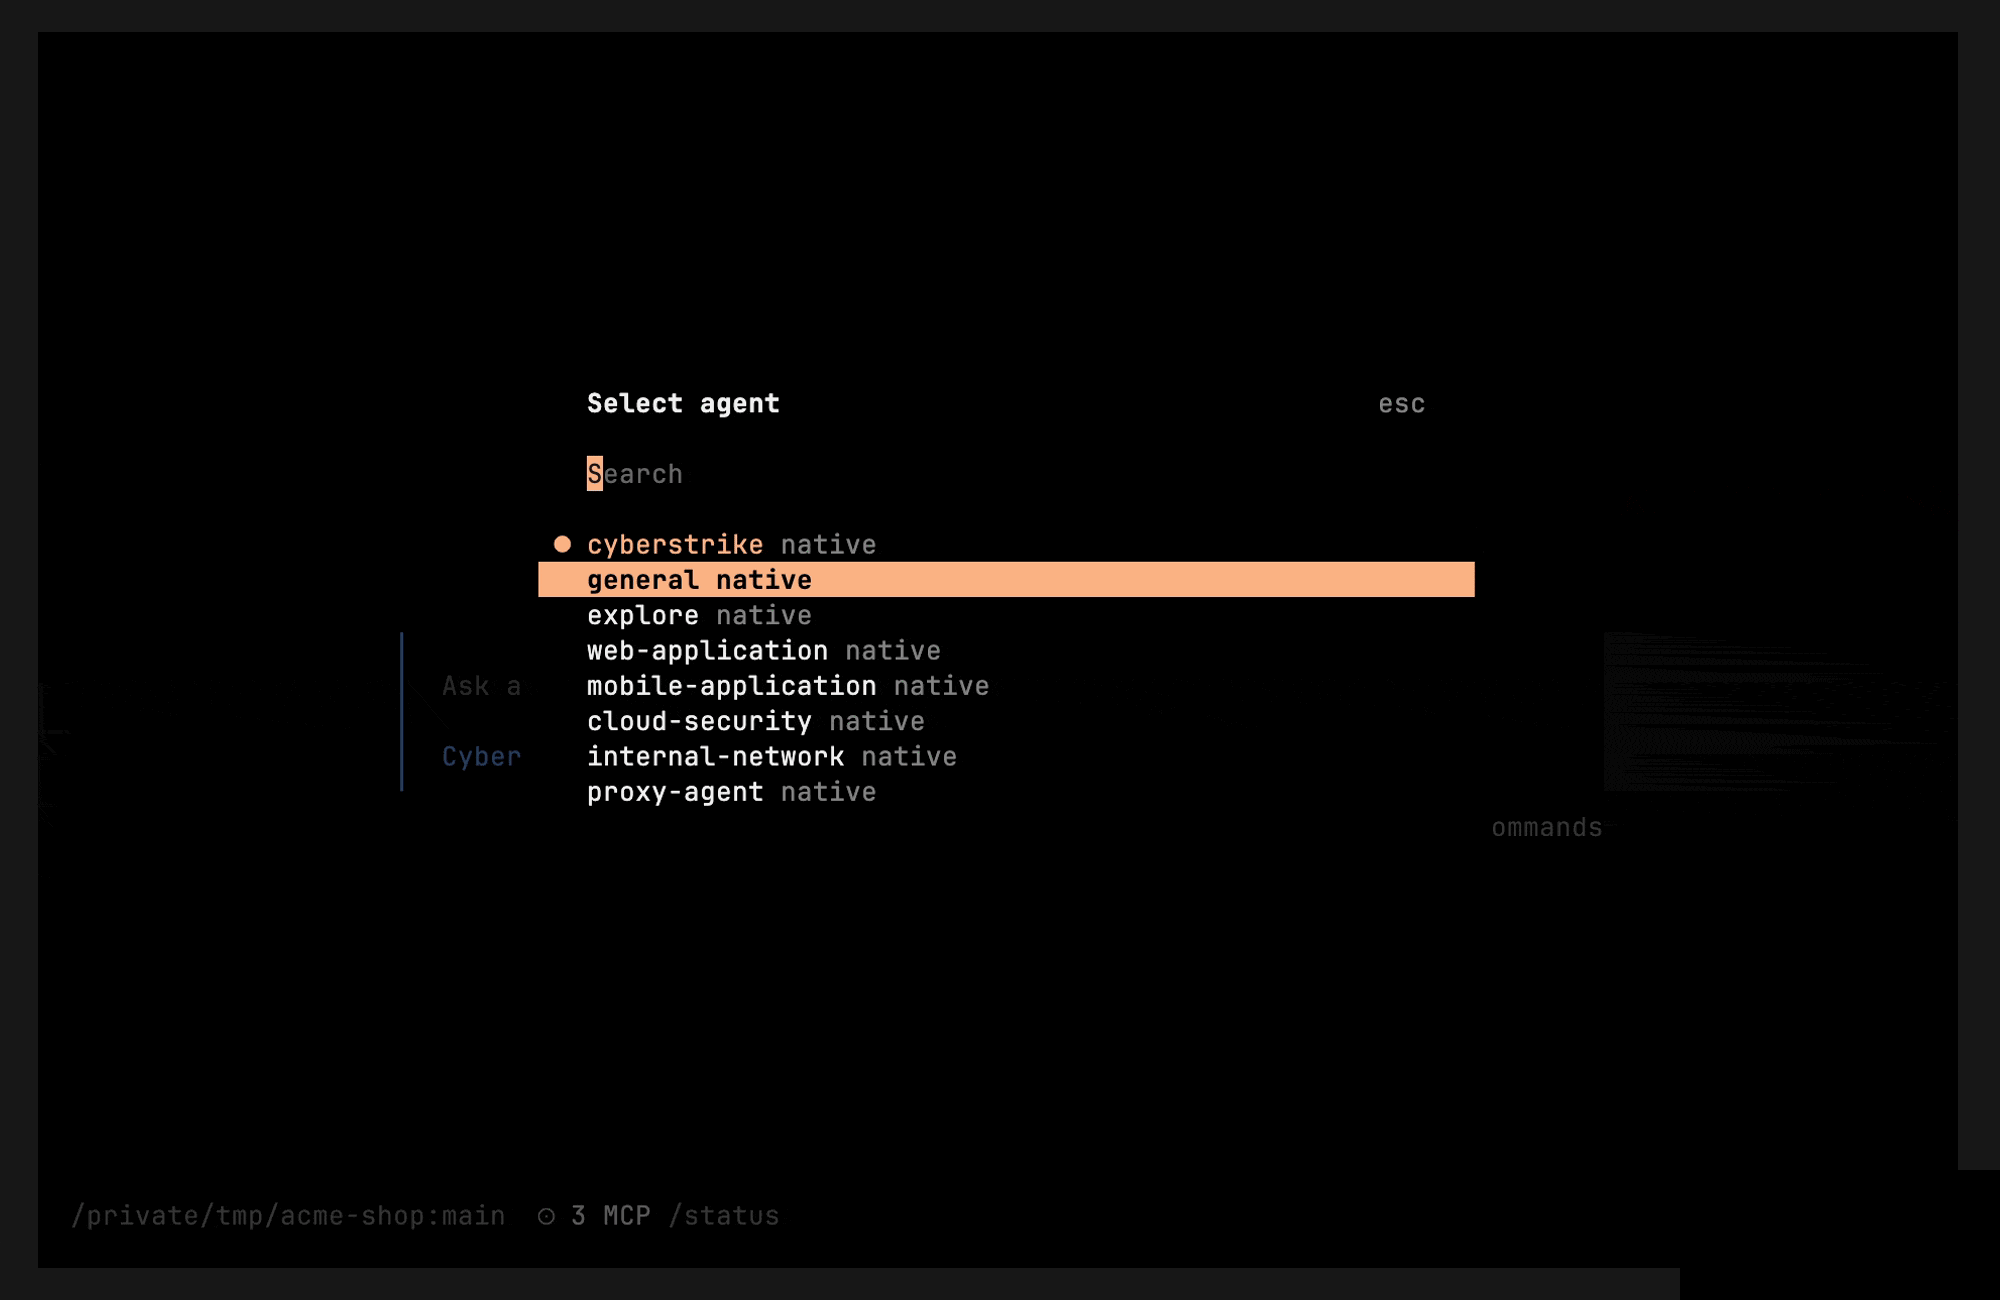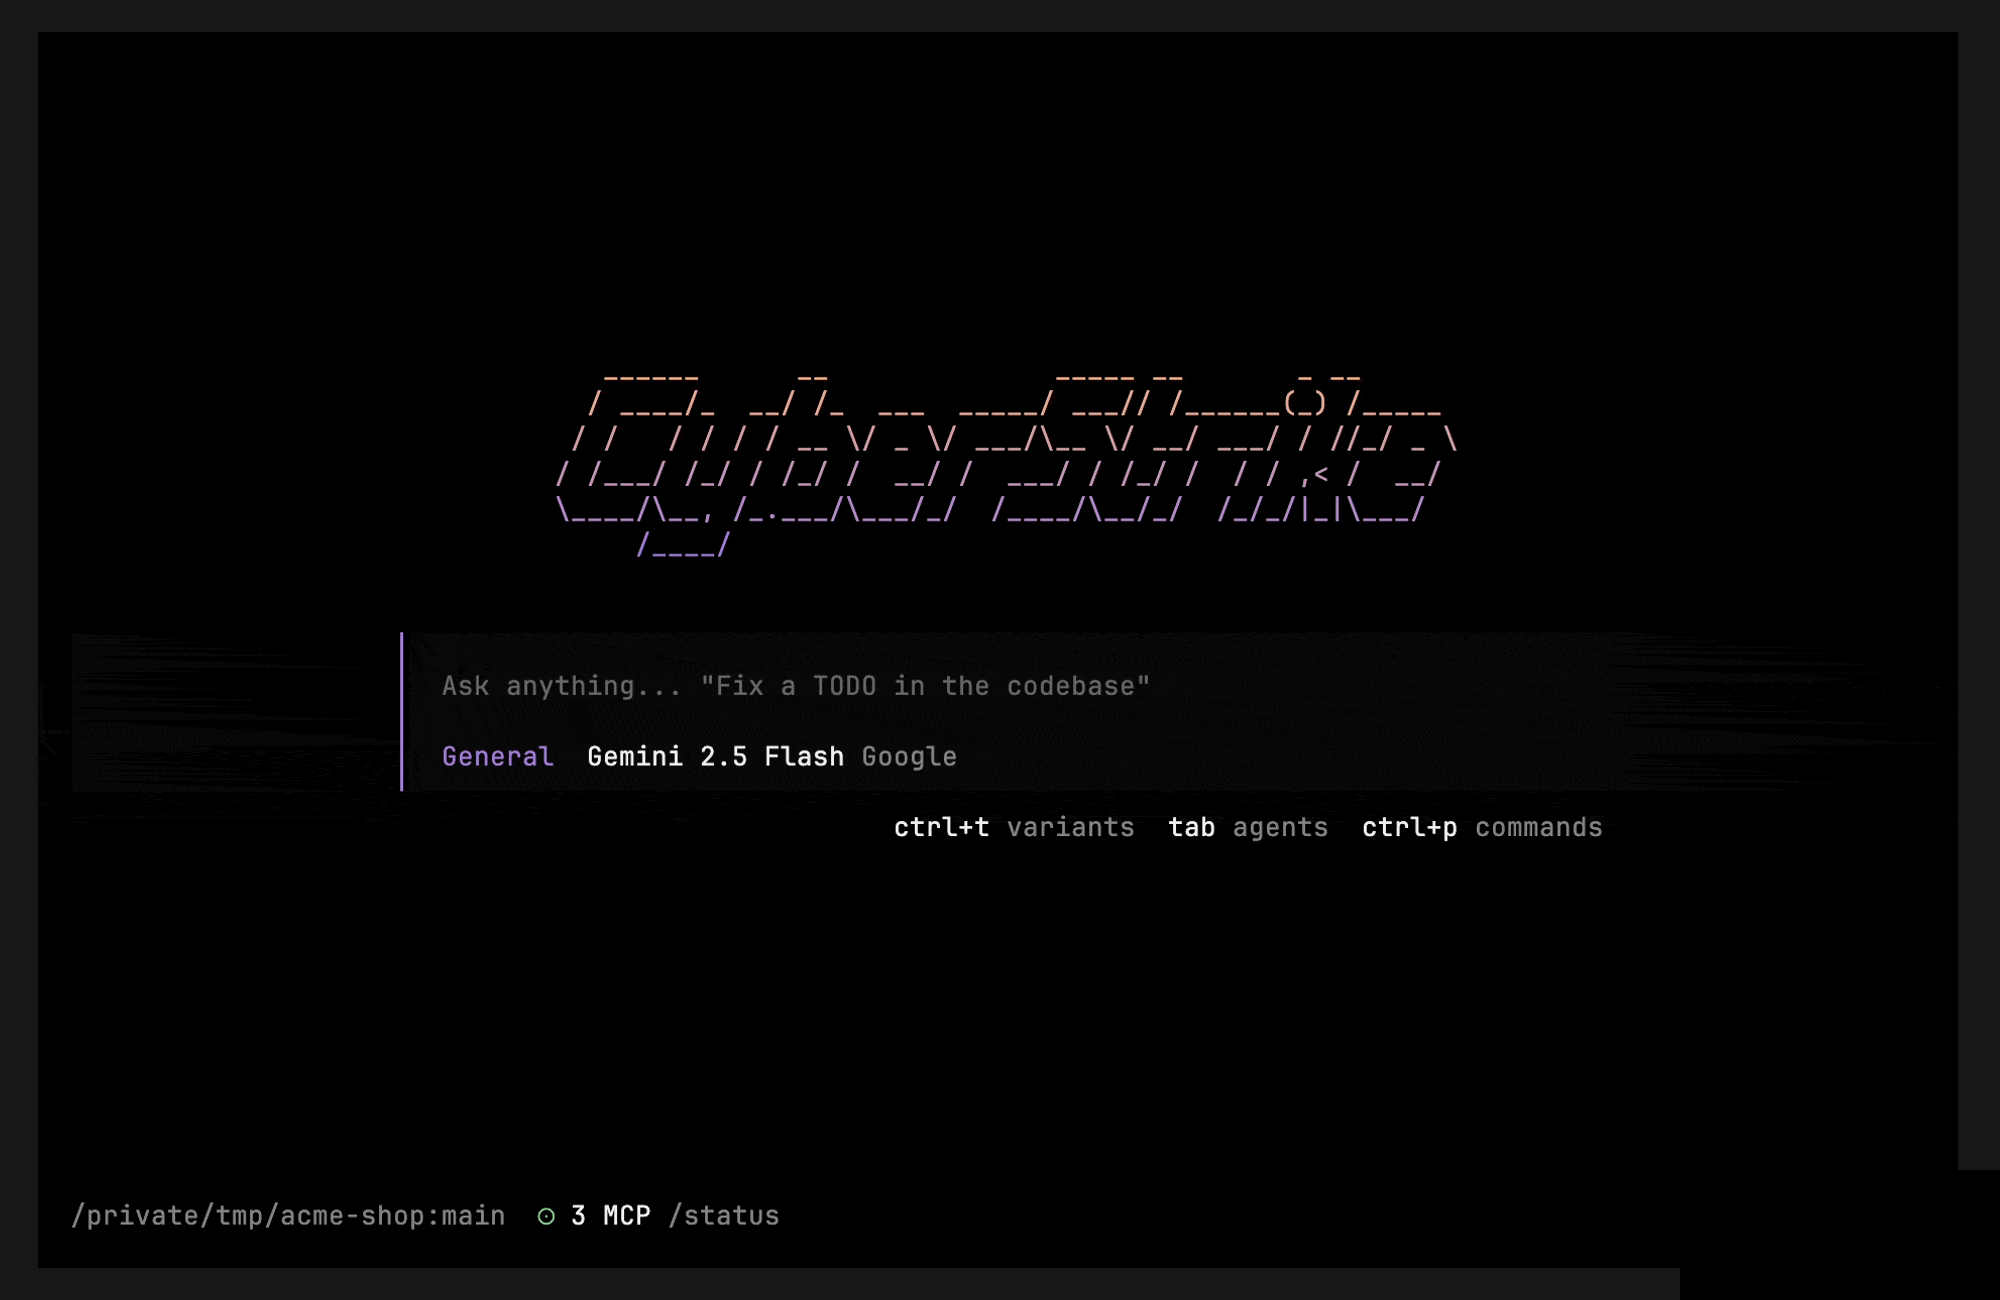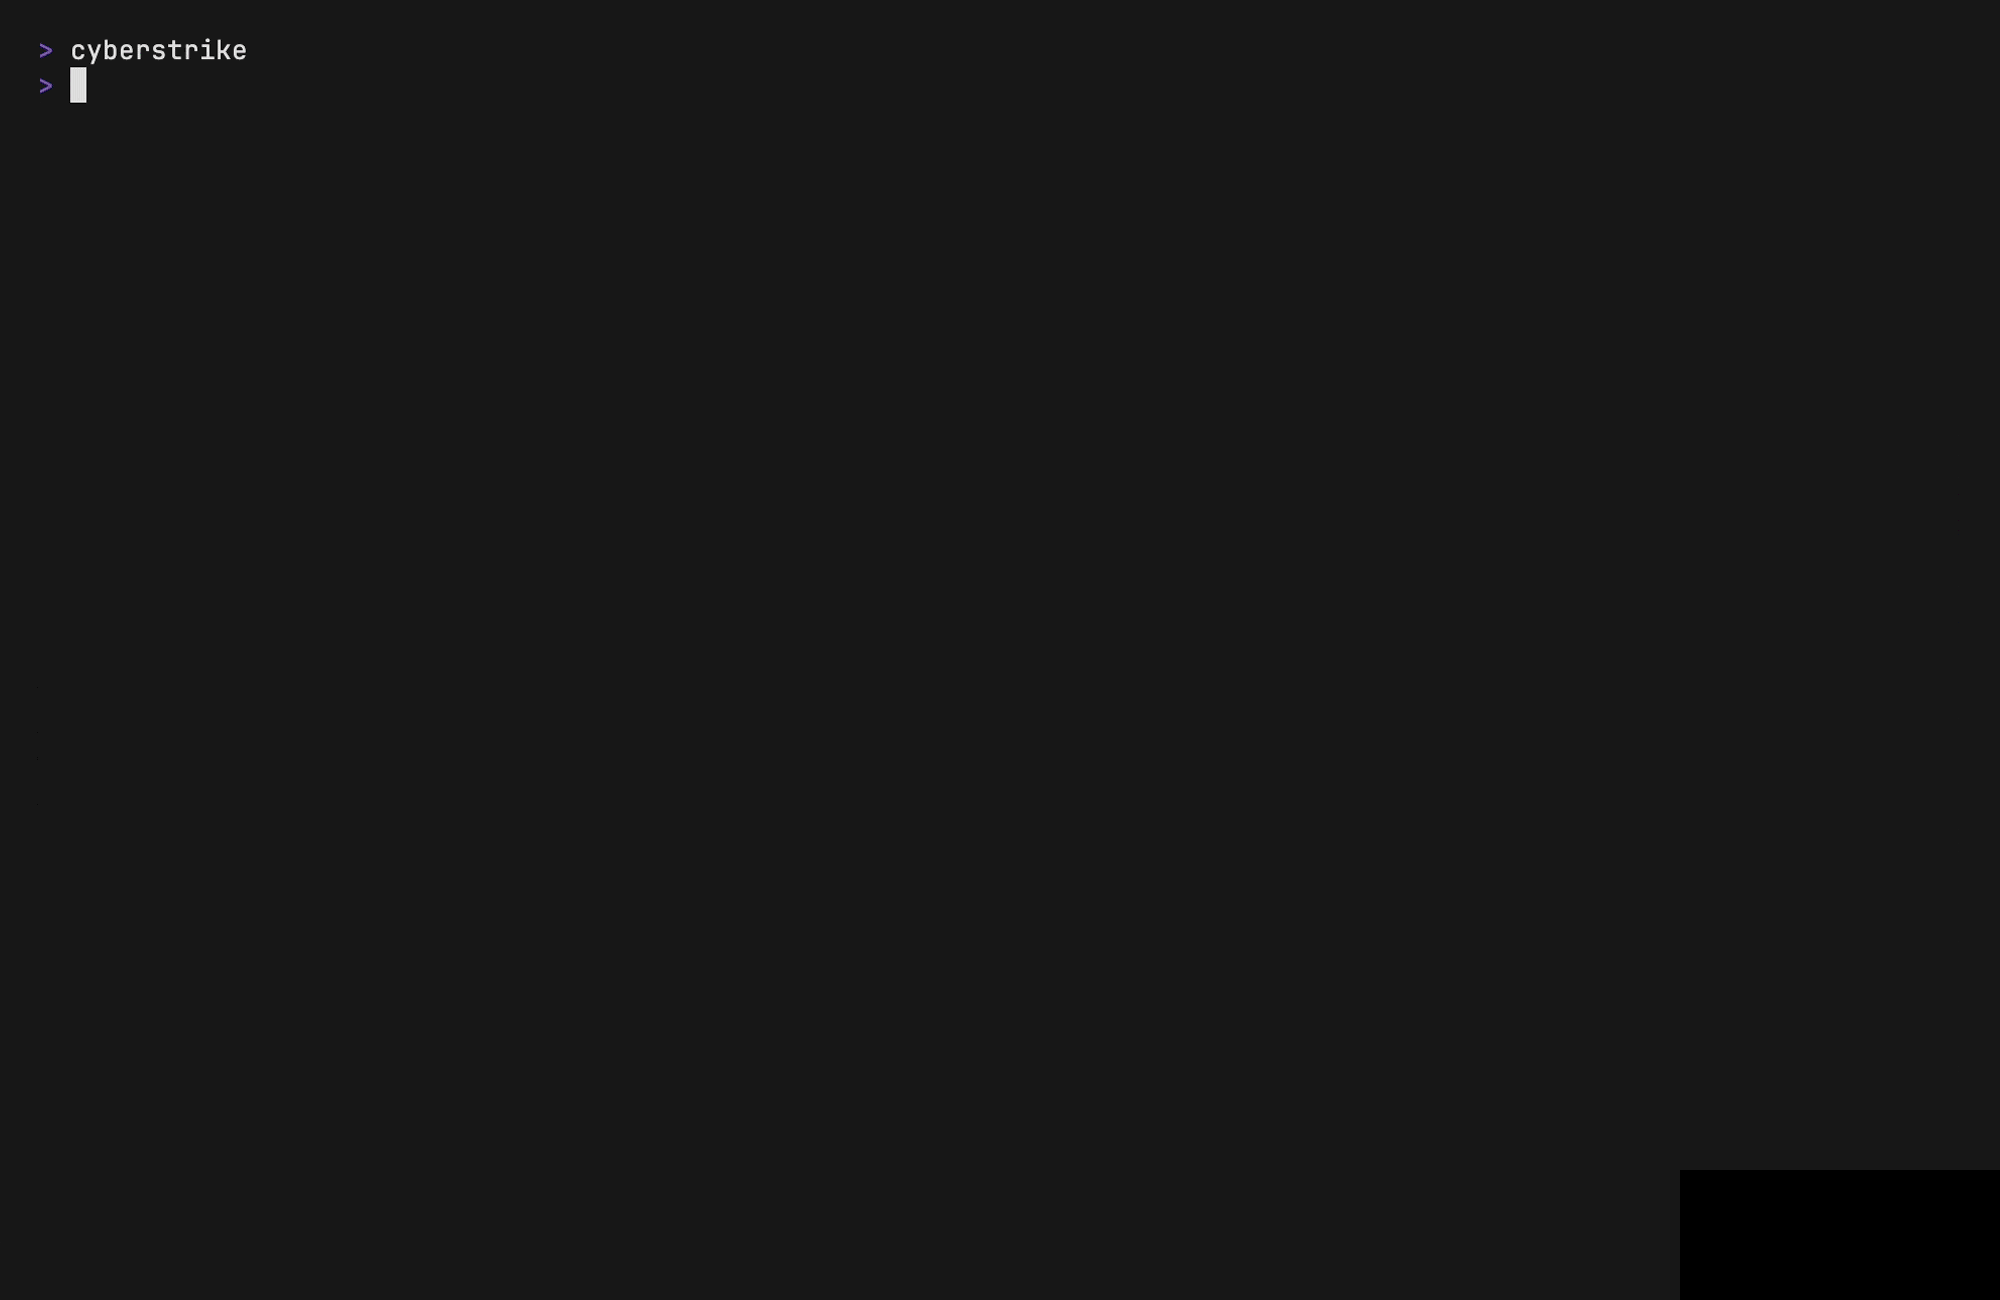
Переключение агентов в TUI:
| Команда | Действие |
|---|---|
/agents или <leader>a | Открыть picker агентов |
Tab | Переключиться на следующего агента |
Только cyberstrike поставляется как встроенный первичный агент. Вы можете создавать пользовательских первичных агентов — см. Пользовательские агенты.
Конфигурация
Установите агента по умолчанию в cyberstrike.json:
{ "default_agent": "cyberstrike"}Создание пользовательских агентов
Пользовательские агенты — это Markdown-файлы в .cyberstrike/agents/. Подробности см. в Пользовательские агенты.
Info
Агентов можно настраивать для каждого проекта, размещая файлы конфигурации в каталоге .cyberstrike/agents/.