Primeiros Passos
Cyberstrike e um harness ofensivo de seguranca aumentado por IA. Voce descreve um alvo — uma aplicacao web, uma API, uma rede — e o Cyberstrike executa a avaliacao. Ele escolhe as ferramentas, despacha os agentes certos, testa vulnerabilidades e reporta o que encontra.
Pense nele como um pentester de IA que trabalha ao seu lado. Voce mantem o controle por meio de uma unica interface conversacional enquanto o harness cuida do trabalho pesado: crawling, analise de trafego, testes de injecao, verificacoes de autorizacao e encontrar cadeias entre resultados individuais.
Por baixo dos panos, ele reune mais de 100 ferramentas de seguranca, mais de 15 agentes especializados, mais de 65 scripts de teste deterministicos baseados no OWASP WSTG, alem de engines dedicados para crawling web, analise de trafego, ferramentas containerizadas e integracoes externas.
Requisitos do Sistema
Antes de instalar o Cyberstrike, verifique se seu sistema atende a estes requisitos:
| Requisito | Minimo | Recomendado |
|---|---|---|
| Sistema Operacional | macOS 12+, Ubuntu 20.04+, Windows 10+ | macOS 14+, Ubuntu 22.04+ |
| RAM | 4 GB | 8 GB |
| Espaco em Disco | 500 MB | 2 GB |
| Node.js | 18.0+ | 20.0+ |
Instalando o Cyberstrike
Escolha seu metodo de instalacao preferido com base no seu sistema operacional e gerenciador de pacotes.
npm (Recomendado)
- Abra seu terminal
- Execute o comando de instalacao:
npm install -g @cyberstrike-io/cyberstrike@latest- Verifique a instalacao:
cyberstrike --version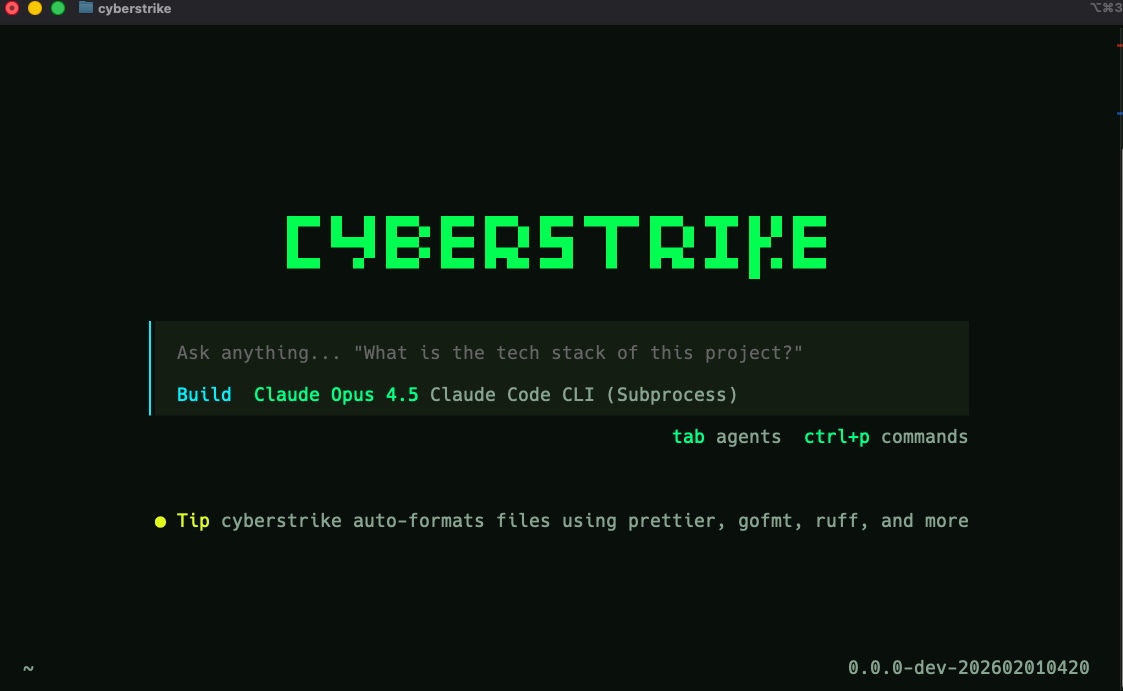
Bun Em Breve
O suporte ao Bun ainda nao esta disponivel.
Homebrew (macOS) Em Breve
O suporte ao Homebrew ainda nao esta disponivel.
curl (Linux/macOS)
Execute o script de instalacao:
curl -fsSL https://cyberstrike.io/install | bashiwr (Windows/Powershell)
Execute o script de instalacao:
iwr -useb https://cyberstrike.io/install.ps1 | iexCaution
Revise os scripts antes de executa-los. O script de instalacao esta disponivel em github.com/CyberStrikeus/CyberStrike.
Docker
Caution
A imagem Docker estara disponivel em breve. Por enquanto, use npm ou curl.
Conectando um Provedor de IA
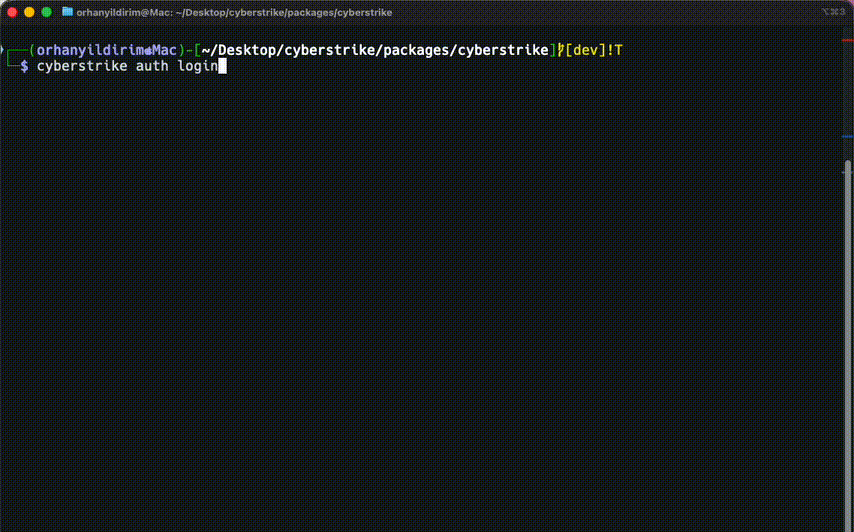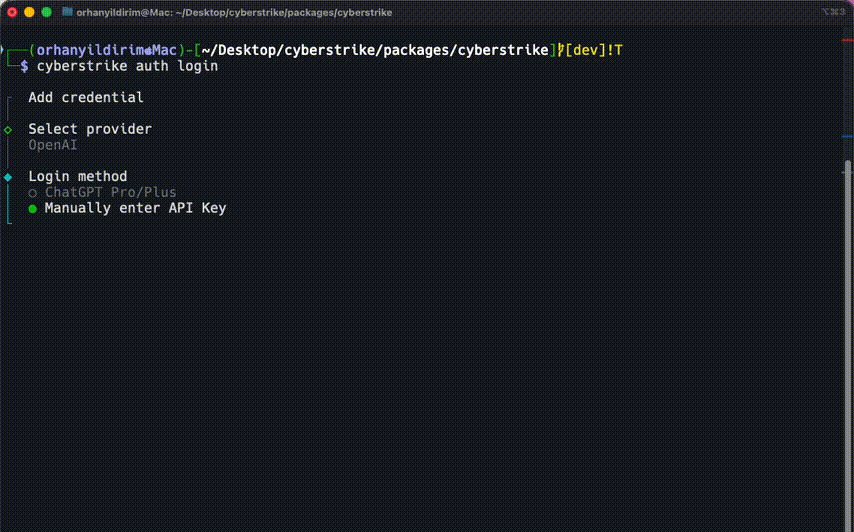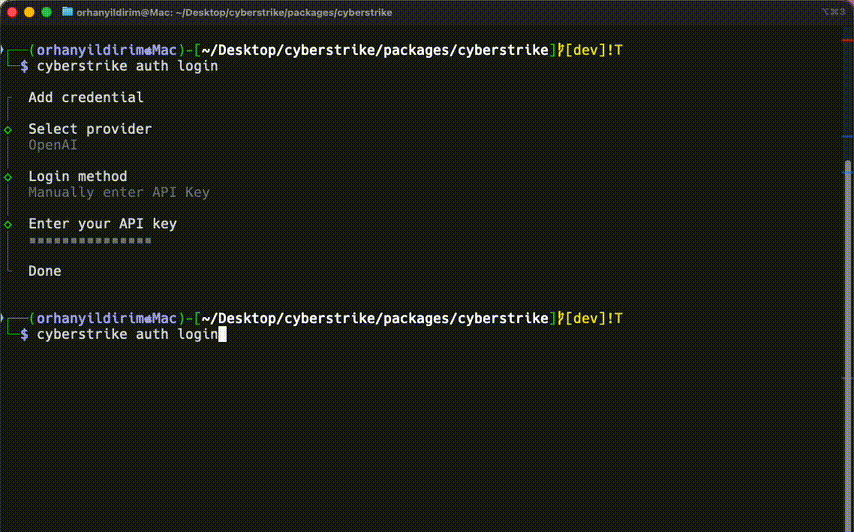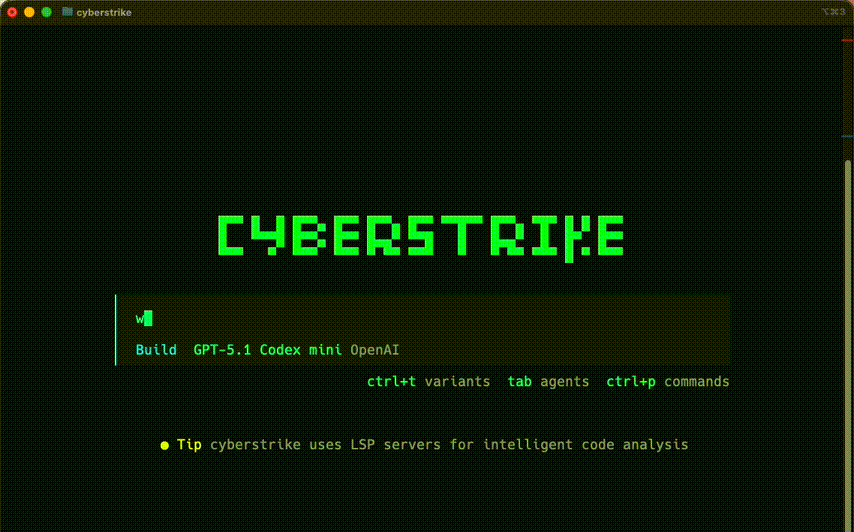
O Cyberstrike requer um provedor de IA para funcionar. Os seguintes provedores sao suportados:
| Provedor | Nivel Gratuito | Metodo de Autenticacao |
|---|---|---|
| GitHub Copilot | Com assinatura | OAuth (sem chave de API) |
| OpenRouter | Sim | Chave de API |
| Anthropic | Nao | Chave de API |
| OpenAI | Nao | Chave de API |
| Google Gemini | Sim | Chave de API |
| Ollama | Sim (Local) | Nenhum |
Configurando a Autenticacao
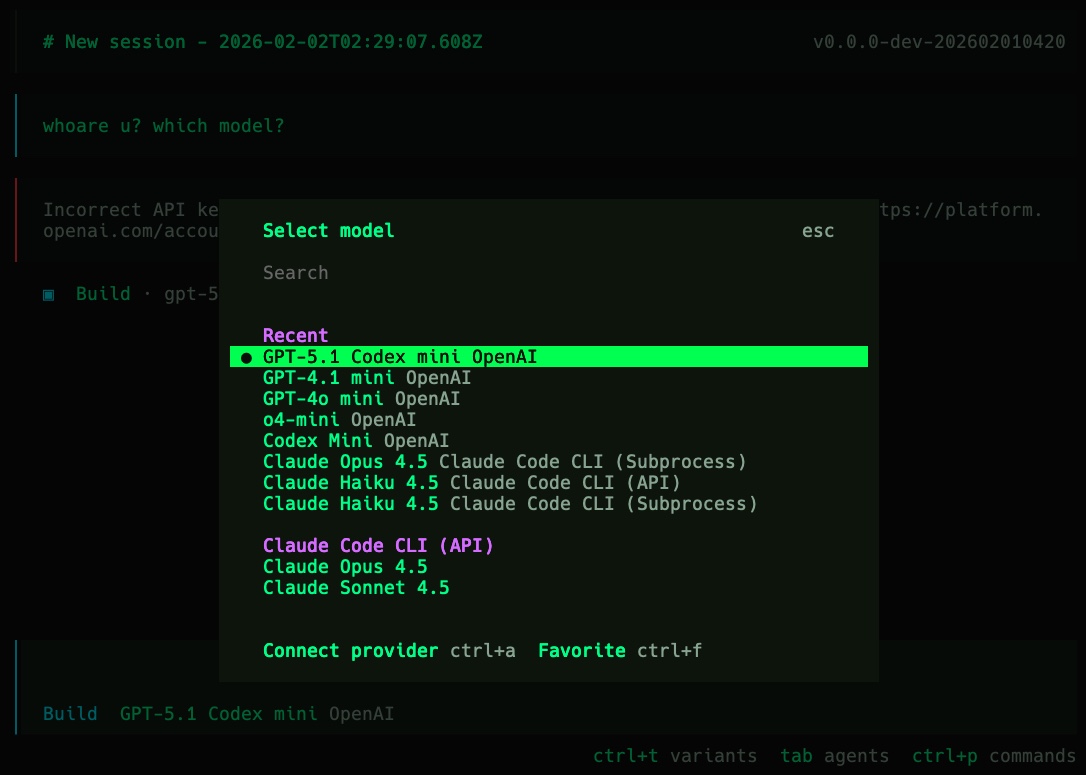
- Inicie o Cyberstrike e execute o comando de conexao:
/connectSelecione seu provedor na lista e insira sua chave de API (ou autorize via OAuth para GitHub Copilot)
Troque de modelo a qualquer momento com:
/modelsUsando Variaveis de Ambiente
Alternativamente, defina as chaves de API como variaveis de ambiente:
# Anthropicexport ANTHROPIC_API_KEY="sk-ant-..."
# OpenAIexport OPENAI_API_KEY="sk-..."
# Googleexport GOOGLE_GENERATIVE_AI_API_KEY="AI..."
# OpenRouterexport OPENROUTER_API_KEY="sk-or-..."
Adicione estas ao seu perfil do shell (~/.bashrc, ~/.zshrc) para persistencia.
Executando Sua Primeira Avaliacao
Iniciar
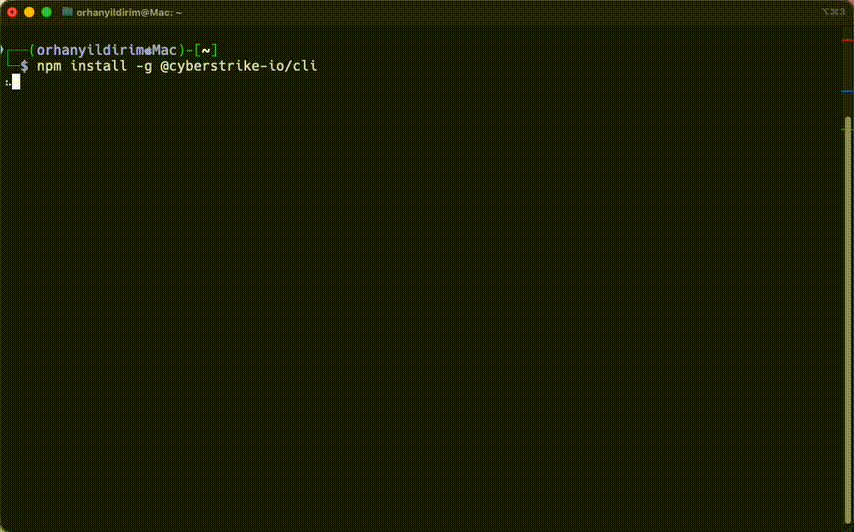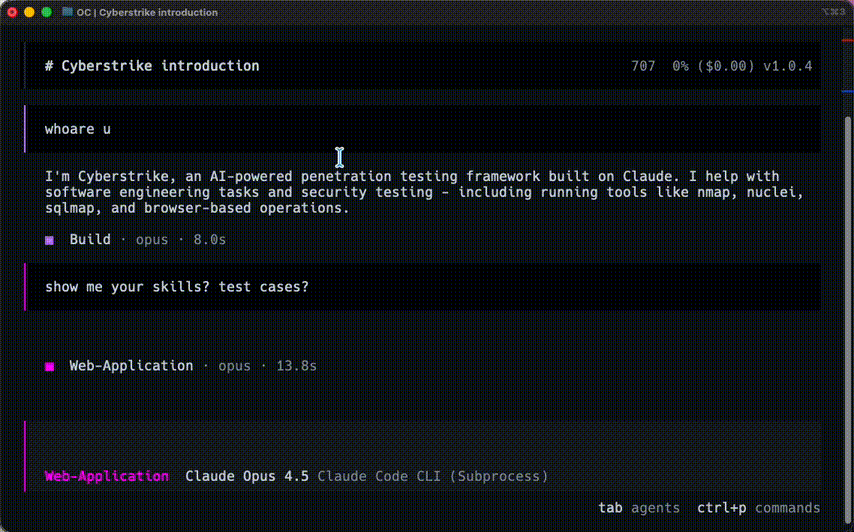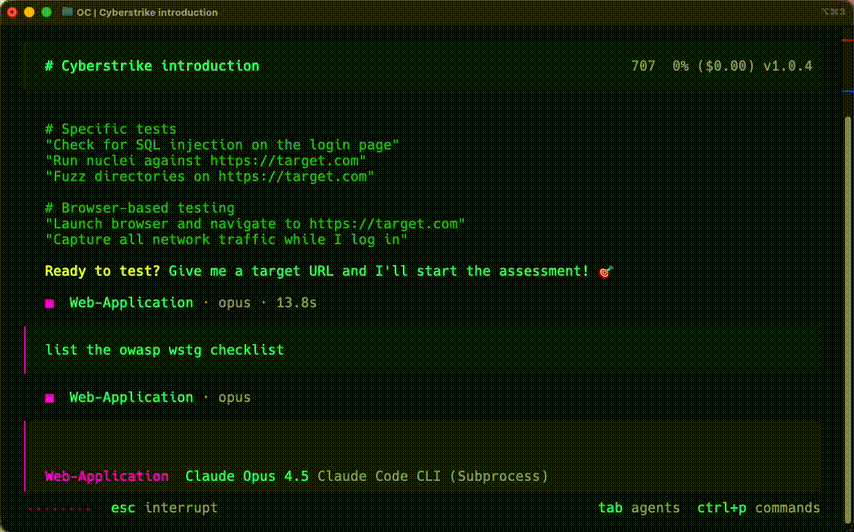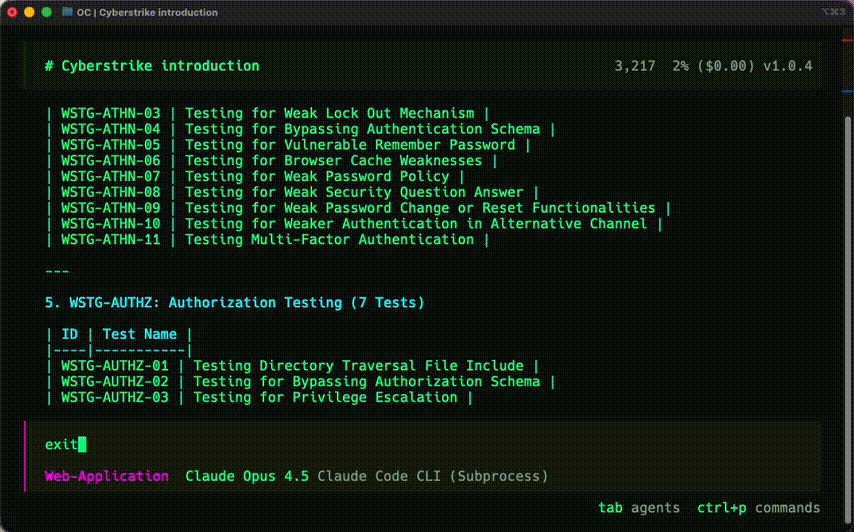
cyberstrikeA TUI aparece com um prompt de entrada, area de resposta e barra de status.
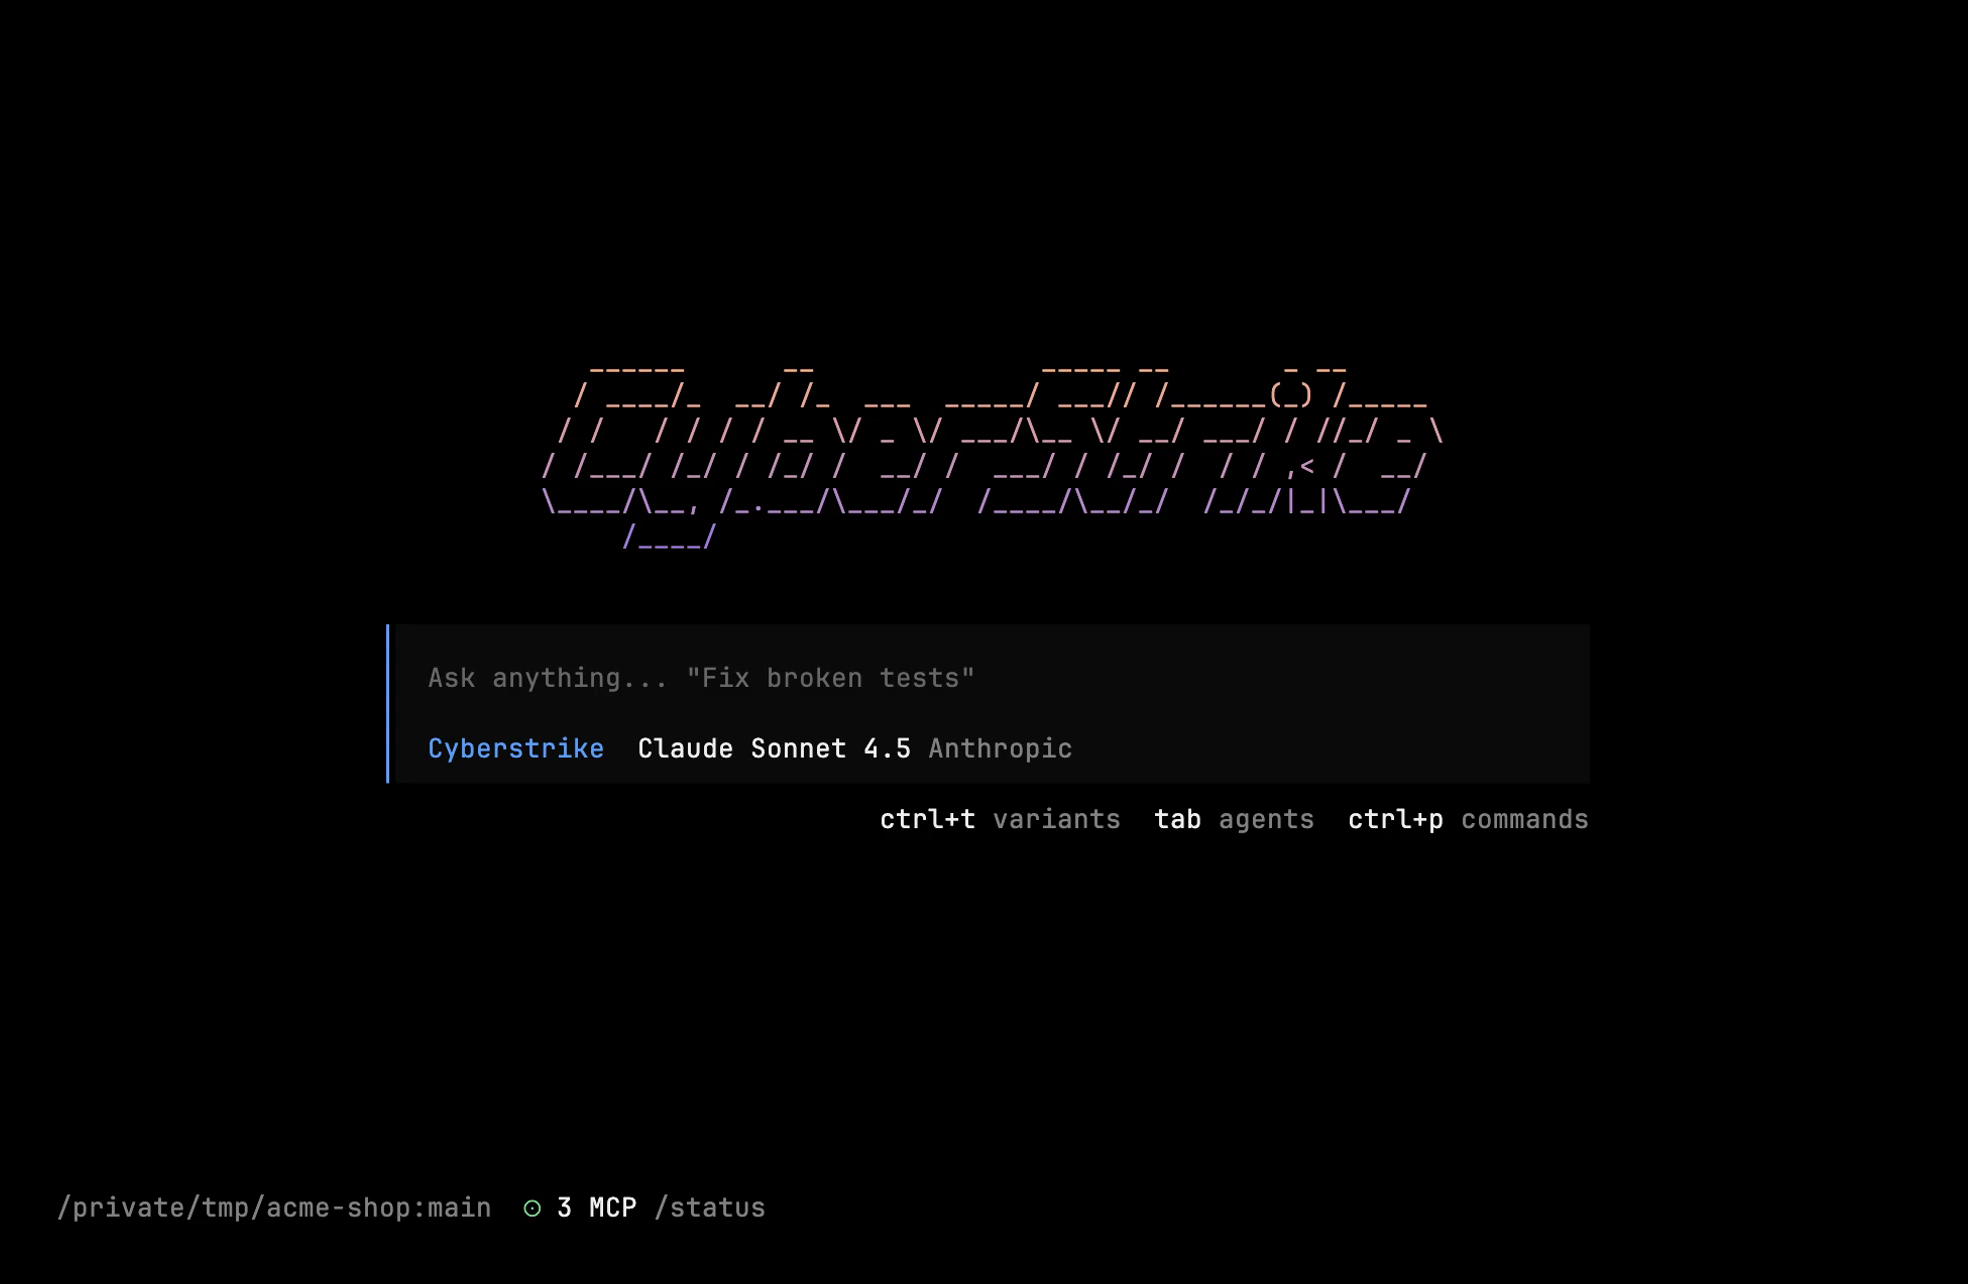
Descreva o Alvo
Digite sua tarefa diretamente. O harness decide o que executar:
> Test https://app.example.com for OWASP Top 10 vulnerabilitiesO que acontece por baixo dos panos:
- O agente primario
cyberstrikele seu objetivo /hackbrowsere lancado para rastrear o alvo e capturar trafego HTTP- Vortex processa cada requisicao — aplica regras, sinaliza anomalias
- O
wstg-agentdespacha agentes especialistas baseados em sinais das requisicoes - 13 especialistas WSTG testam injecao, bypass de autenticacao, IDOR, falhas de sessao, problemas de criptografia e mais
- O
escalation-hunterencadeia descobertas para detectar vulnerabilidades compostas - O agente
triageverifica independentemente cada descoberta reproduzindo evidencias HTTP - Voce recebe descobertas triadas com evidencias, severidade e remediacao
O Que Ha no Harness
| Camada | O Que |
|---|---|
| Agentes | 15+ agentes especializados — pipeline WSTG, triagem, escalacao, geral, exploracao |
| Ferramentas | 100+ ferramentas integradas — replay HTTP, sondas de injecao, sondas de acesso, reconhecimento, busca de codigo |
| Skills | 65+ scripts de teste WSTG deterministicos carregados por especialistas em tempo de execucao |
| Vortex | Engine de trafego HTTP com consultas DSL, correspondencia de regras e correlacao de sinais |
| HackBrowser | Crawler Chromium orientado por IA com captura de contexto de UI |
| Bolt | 30+ ferramentas de seguranca containerizadas (nmap, nuclei, sqlmap, hydra e mais) |
| MCP | 3 servidores integrados (github-security, cve, osint) + qualquer servidor MCP personalizado |
Voce interage com um unico prompt. O harness orquestra o resto.
Configuracao
Crie um arquivo cyberstrike.json no diretorio do seu projeto para definir padroes:
{ "$schema": "https://cyberstrike.io/config.json", "model": "anthropic/claude-sonnet-4-20250514"}Quando voce executa cyberstrike neste diretorio, ele carrega automaticamente essas configuracoes. Voce tambem pode trocar de modelo a qualquer momento com /models na TUI.
Hierarquia de Configuracao
O Cyberstrike carrega a configuracao de multiplas fontes nesta ordem:
- Variaveis de ambiente (maior prioridade)
- Configuracao do projeto (
cyberstrike.json) - Configuracao do usuario (
~/.config/cyberstrike/cyberstrike.json) - Valores padrao (menor prioridade)
Para opcoes detalhadas de configuracao, consulte a Referencia de Configuracao.
Comandos Slash Principais
| Comando | Acao |
|---|---|
/connect | Conectar um provedor de IA |
/models | Trocar de modelo |
/hackbrowser | Iniciar o crawler web autonomo |
/bolt | Gerenciar servidores de ferramentas Bolt |
/mcps | Gerenciar servidores MCP |
/vulnerabilities | Revisar descobertas |
/web | Inspecionar trafego web capturado |
/report | Gerar um relatorio |
/help | Mostrar todos os comandos |
Atalhos de Teclado
| Atalho | Acao |
|---|---|
Enter | Enviar mensagem |
Shift+Enter | Nova linha |
Escape | Interromper a sessao em execucao |
Ctrl+P | Lista de comandos |
Tab | Proximo agente |
Ctrl+D | Sair do Cyberstrike |
↑ / ↓ | Navegar no historico de entrada |
Consulte Atalhos de Teclado para a referencia completa.
Proximos Passos
Continue aprendendo com estes guias:
- Referencia de Configuracao — Personalize as configuracoes do Cyberstrike
- Provedores de IA — Configure seu provedor de IA preferido
- Agentes de Seguranca — Aprenda sobre agentes especializados
- Funcionalidades — HackBrowser, Vortex, Bolt, MCP
Tip
Junte-se a comunidade no Discord para suporte e atualizacoes.