はじめに
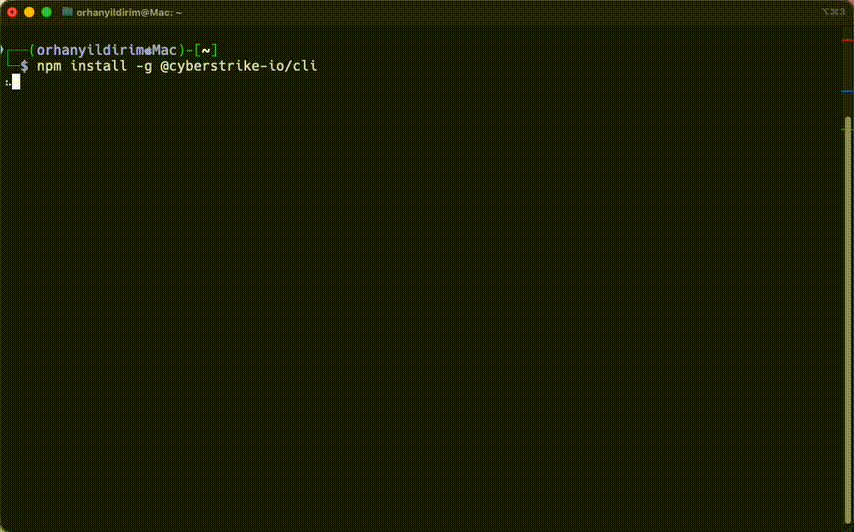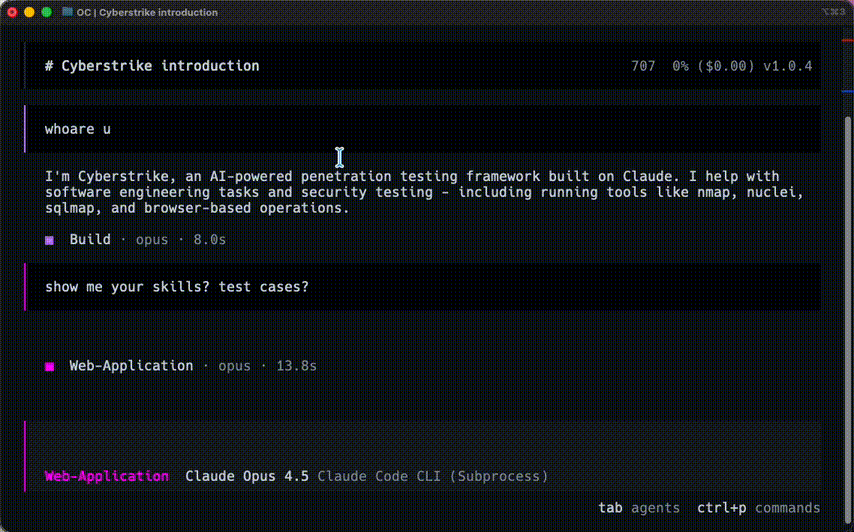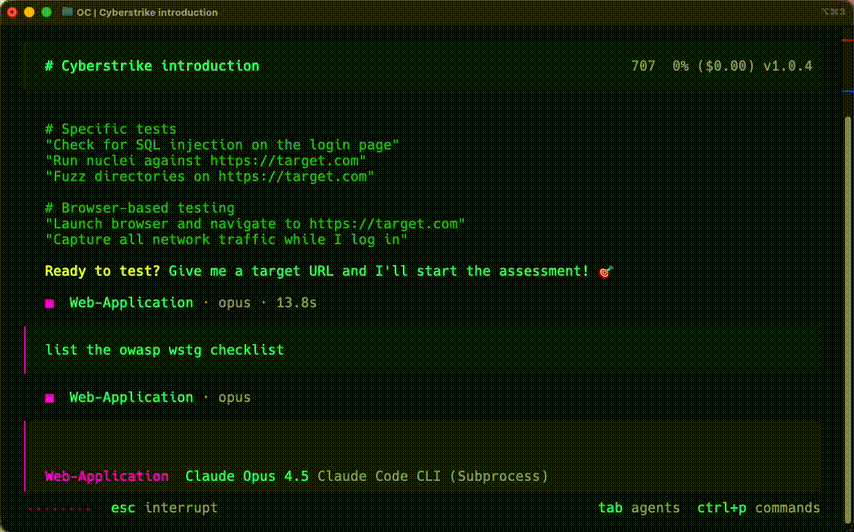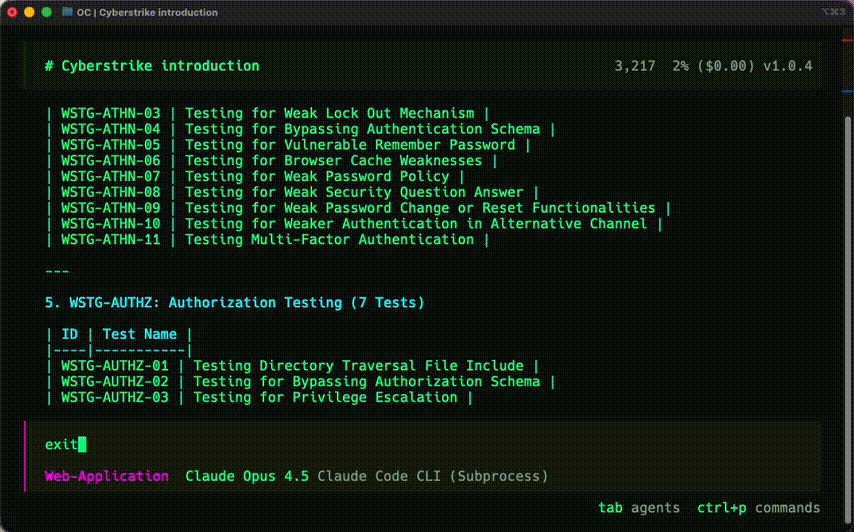
Cyberstrikeは、AI強化型の攻撃的セキュリティハーネスです。ターゲット(Webアプリ、API、ネットワーク)を指定するだけで、Cyberstrikeが評価を実行します。ツールの選択、適切なエージェントの配置、脆弱性のテスト、そして発見事項の報告まで、すべて自動で行います。
あなたの隣で働くAIペンテスターだと考えてください。単一の対話型インターフェースを通じてコントロールを維持しながら、ハーネスがクローリング、トラフィック分析、インジェクションテスト、認可チェック、そして個別の結果を横断する連鎖の発見といった重い作業を処理します。
内部では、100以上のセキュリティツール、15以上の専門エージェント、OWASP WSTGに基づく65以上の決定論的テストスクリプト、さらにWebクローリング、トラフィック分析、コンテナ化ツール、外部連携のための専用エンジンを統合しています。
システム要件
Cyberstrikeをインストールする前に、以下の要件を満たしていることを確認してください:
| 要件 | 最小 | 推奨 |
|---|---|---|
| オペレーティングシステム | macOS 12+, Ubuntu 20.04+, Windows 10+ | macOS 14+, Ubuntu 22.04+ |
| RAM | 4 GB | 8 GB |
| ディスク容量 | 500 MB | 2 GB |
| Node.js | 18.0+ | 20.0+ |
Cyberstrikeのインストール
お使いのオペレーティングシステムとパッケージマネージャーに応じて、インストール方法を選択してください。
npm(推奨)
- ターミナルを開きます
- インストールコマンドを実行します:
npm install -g @cyberstrike-io/cyberstrike@latest- インストールを確認します:
cyberstrike --version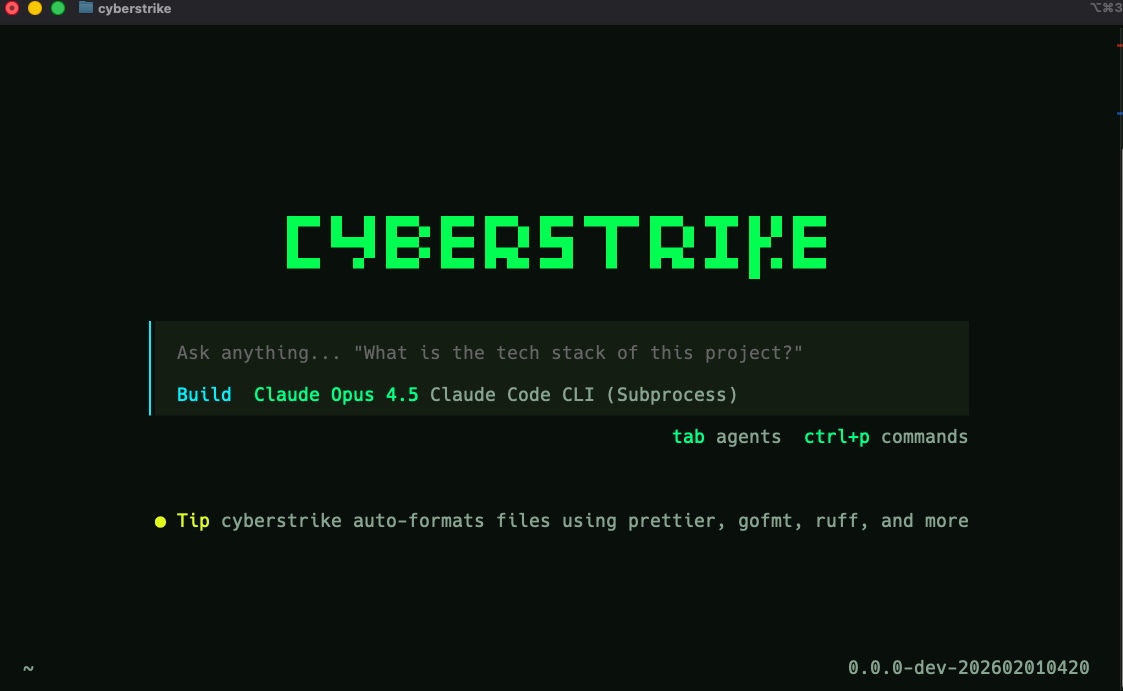
Bun 近日公開
Bunサポートはまだ利用できません。
Homebrew (macOS) 近日公開
Homebrewサポートはまだ利用できません。
curl (Linux/macOS)
インストールスクリプトを実行します:
curl -fsSL https://cyberstrike.io/install | bashiwr (Windows/Powershell)
インストールスクリプトを実行します:
iwr -useb https://cyberstrike.io/install.ps1 | iexCaution
スクリプトを実行する前に内容を確認してください。インストールスクリプトはgithub.com/CyberStrikeus/CyberStrikeで公開されています。
Docker
Caution
Dockerイメージは近日公開予定です。現時点では、npmまたはcurlをご利用ください。
AIプロバイダーの接続
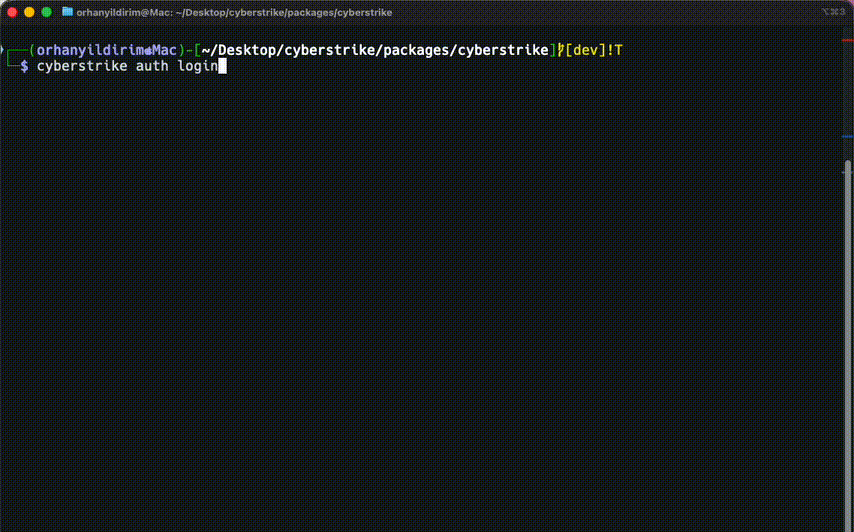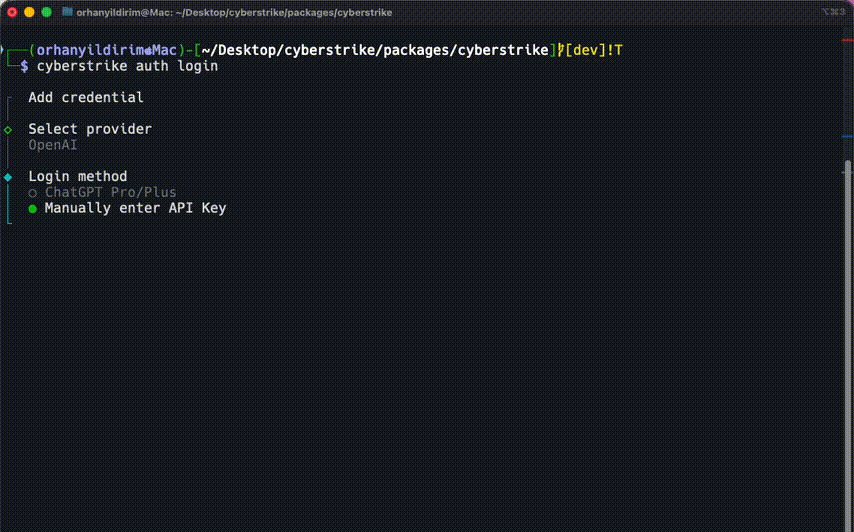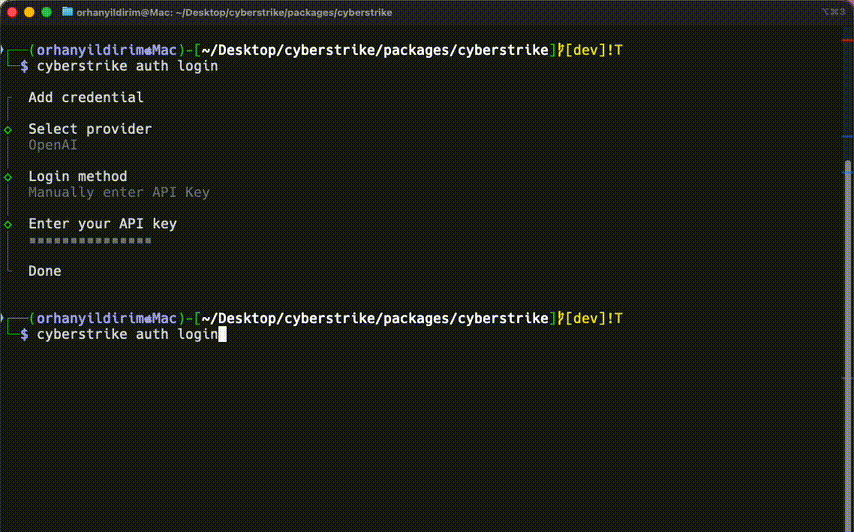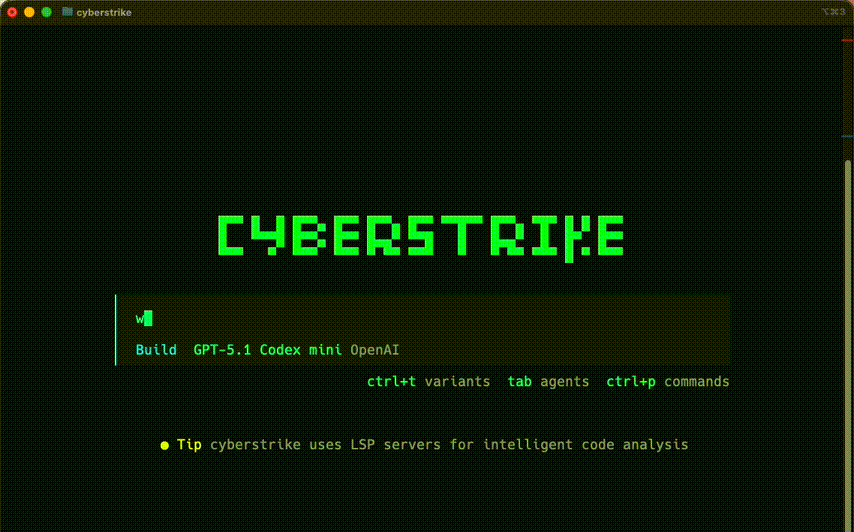
Cyberstrikeが動作するにはAIプロバイダーが必要です。以下のプロバイダーがサポートされています:
| プロバイダー | 無料枠 | 認証方法 |
|---|---|---|
| GitHub Copilot | サブスクリプション付き | OAuth(APIキー不要) |
| OpenRouter | あり | APIキー |
| Anthropic | なし | APIキー |
| OpenAI | なし | APIキー |
| Google Gemini | あり | APIキー |
| Ollama | あり(ローカル) | なし |
認証の設定
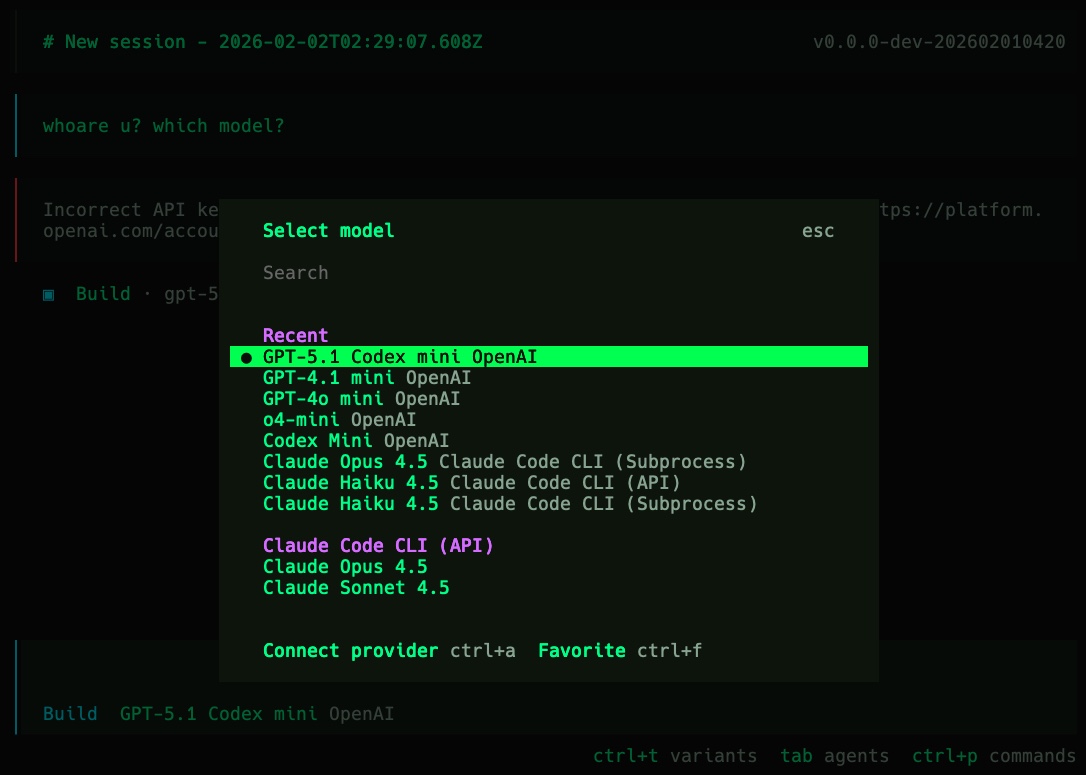
- Cyberstrikeを起動し、接続コマンドを実行します:
/connectリストからプロバイダーを選択し、APIキーを入力します(GitHub Copilotの場合はOAuthで認証します)
いつでもモデルを切り替えられます:
/models環境変数の使用
または、環境変数としてAPIキーを設定します:
# Anthropicexport ANTHROPIC_API_KEY="sk-ant-..."
# OpenAIexport OPENAI_API_KEY="sk-..."
# Googleexport GOOGLE_GENERATIVE_AI_API_KEY="AI..."
# OpenRouterexport OPENROUTER_API_KEY="sk-or-..."永続化するには、シェルプロファイル(~/.bashrc、~/.zshrc)に追加してください。
初めての評価を実行する
起動
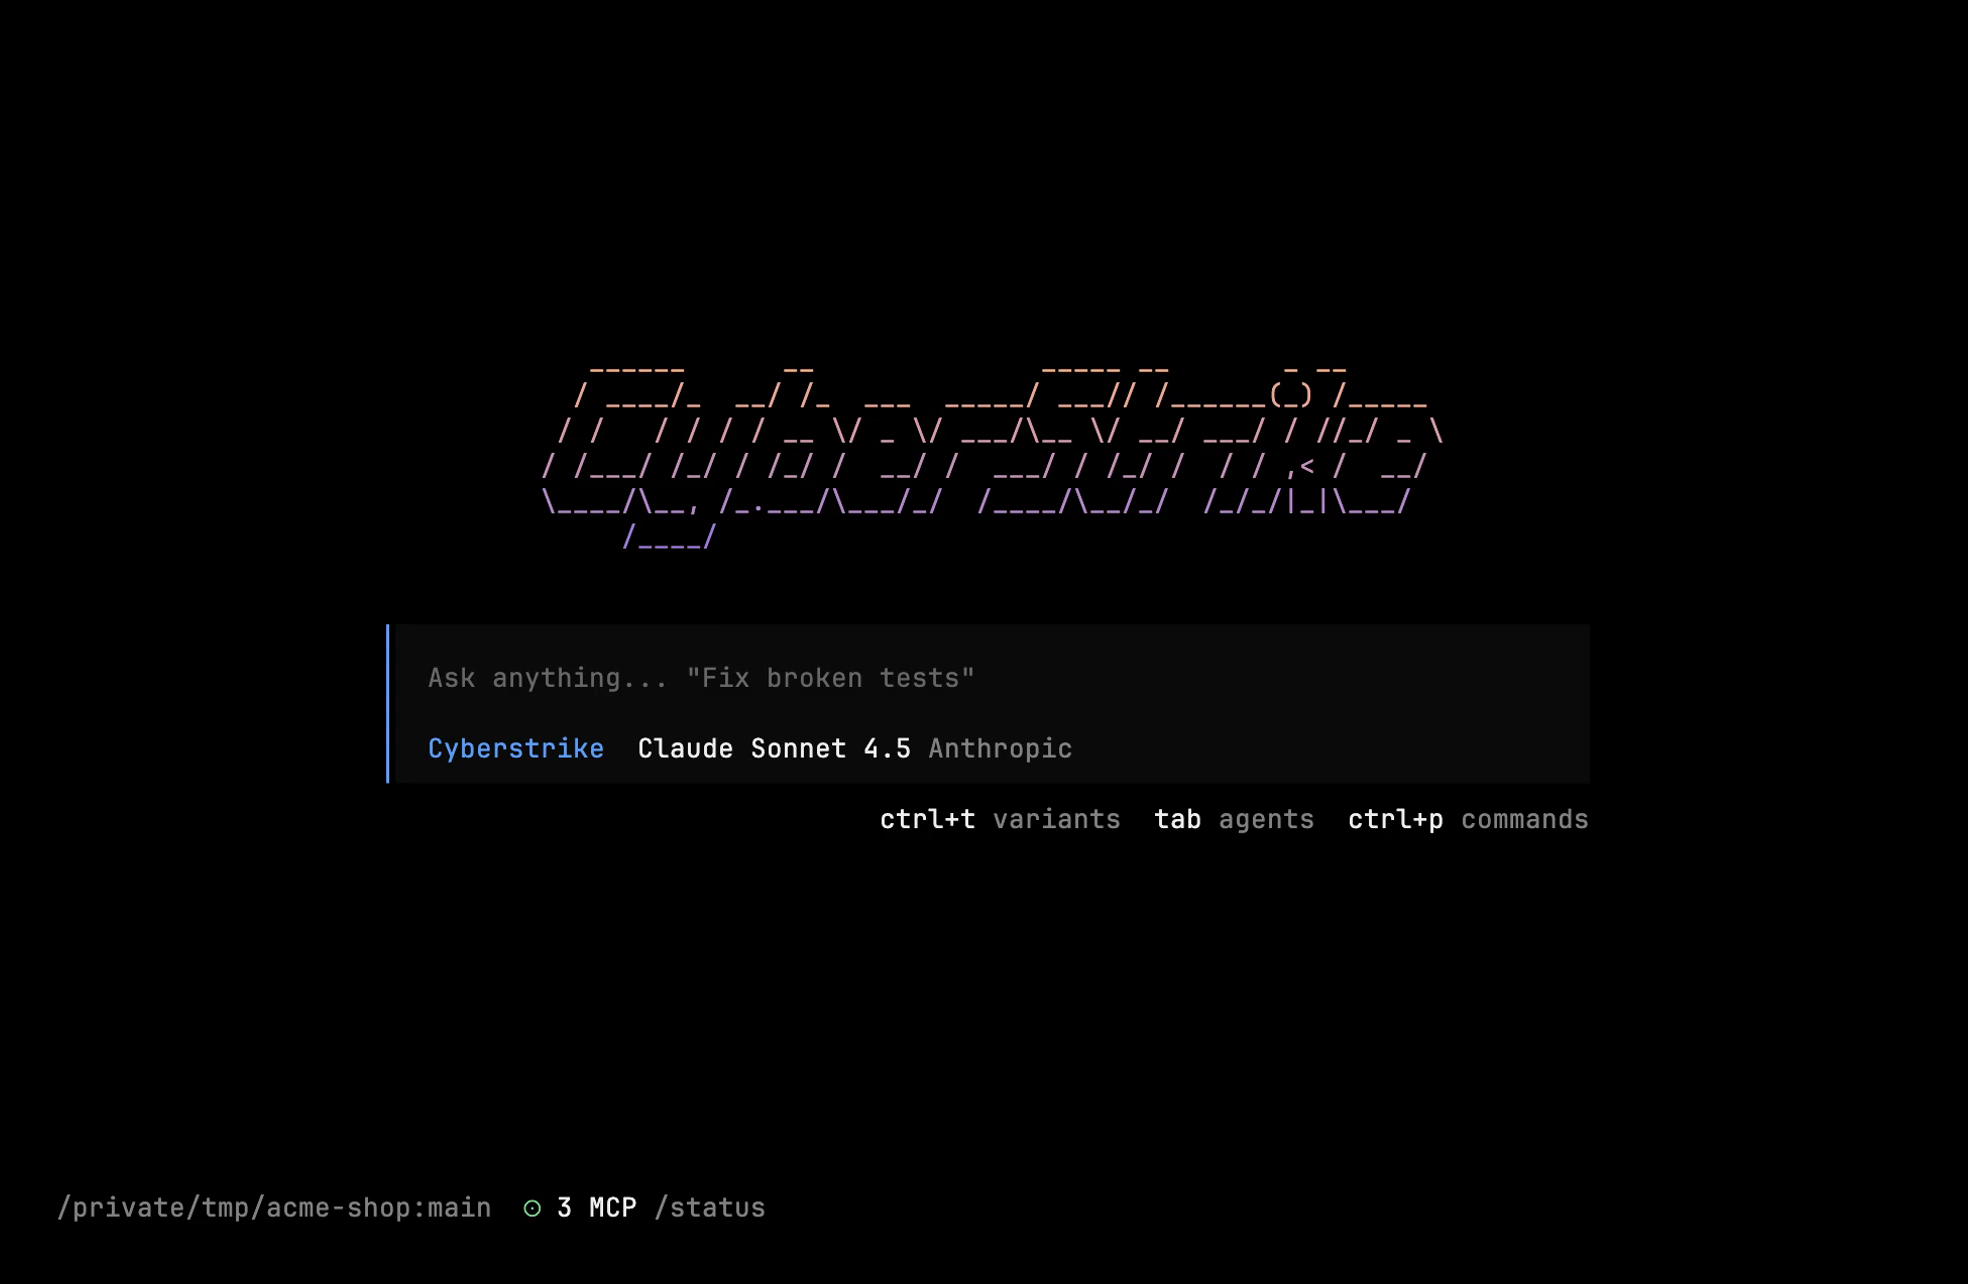
cyberstrike入力プロンプト、レスポンスエリア、ステータスバーを持つTUIが表示されます。
ターゲットの説明
タスクを直接入力します。ハーネスが何を実行するかを決定します:
> Test https://app.example.com for OWASP Top 10 vulnerabilities内部で起こること:
cyberstrikeプライマリエージェントがあなたの目標を読み取ります/hackbrowserがターゲットをクロールし、HTTPトラフィックをキャプチャします- Vortexが各リクエストを処理し、ルールを適用し、異常をフラグします
wstg-agentがリクエストのシグナルに基づいて専門エージェントを配置します- 13のWSTG専門エージェントがインジェクション、認証バイパス、IDOR、セッションの欠陥、暗号の問題などをテストします
escalation-hunterが発見事項を連鎖させ、複合脆弱性を検出しますtriageエージェントがHTTPエビデンスを再生して各発見事項を独立して検証します- エビデンス、重大度、修正提案付きのトリアージ済み発見事項が得られます
ハーネスの構成要素
| レイヤー | 内容 |
|---|---|
| エージェント | 15以上の専門エージェント — WSTGパイプライン、トリアージ、エスカレーション、汎用、探索 |
| ツール | 100以上の組み込みツール — HTTPリプレイ、インジェクションプローブ、アクセスプローブ、偵察、コード検索 |
| スキル | 65以上の決定論的WSTGテストスクリプト(専門エージェントがランタイムでロード) |
| Vortex | DSLクエリ、ルールマッチング、シグナル相関を持つHTTPトラフィックエンジン |
| HackBrowser | UIコンテキストキャプチャ付きAI駆動Chromiumクローラー |
| Bolt | 30以上のコンテナ化セキュリティツール(nmap、nuclei、sqlmap、hydraなど) |
| MCP | 3つの組み込みサーバー(github-security、cve、osint)+ 任意のカスタムMCPサーバー |
プロンプト1つで操作できます。ハーネスが残りをオーケストレーションします。
設定
プロジェクトディレクトリにcyberstrike.jsonファイルを作成してデフォルトを設定します:
{ "$schema": "https://cyberstrike.io/config.json", "model": "anthropic/claude-sonnet-4-20250514"}このディレクトリでcyberstrikeを実行すると、これらの設定が自動的にロードされます。TUIで/modelsを使っていつでもモデルを切り替えることもできます。
設定の優先順位
Cyberstrikeは以下の順序で複数のソースから設定をロードします:
- 環境変数(最優先)
- プロジェクト設定(
cyberstrike.json) - ユーザー設定(
~/.config/cyberstrike/cyberstrike.json) - デフォルト値(最低優先)
詳細な設定オプションについては、設定リファレンスを参照してください。
主要なスラッシュコマンド
| コマンド | アクション |
|---|---|
/connect | AIプロバイダーを接続 |
/models | モデルの切り替え |
/hackbrowser | 自律型Webクローラーを起動 |
/bolt | Boltセキュリティツールサーバーの管理 |
/mcps | MCPサーバーの管理 |
/vulnerabilities | 発見事項の確認 |
/web | キャプチャしたWebトラフィックの検査 |
/report | レポートの生成 |
/help | すべてのコマンドを表示 |
キーボードショートカット
| ショートカット | アクション |
|---|---|
Enter | メッセージを送信 |
Shift+Enter | 改行 |
Escape | 実行中のセッションを中断 |
Ctrl+P | コマンドリスト |
Tab | 次のエージェント |
Ctrl+D | Cyberstrikeを終了 |
↑ / ↓ | 入力履歴のナビゲーション |
完全なリファレンスはキーボードショートカットをご覧ください。
次のステップ
以下のガイドで学習を続けてください:
- 設定リファレンス — Cyberstrikeの設定をカスタマイズ
- AIプロバイダー — お好みのAIプロバイダーを設定
- セキュリティエージェント — 専門エージェントについて学ぶ
- 機能 — HackBrowser、Vortex、Bolt、MCP
Tip
サポートとアップデートはDiscordのコミュニティにご参加ください。