इंस्टॉलेशन
Cyberstrike को कई पैकेज मैनेजर के माध्यम से इंस्टॉल किया जा सकता है। अपने विकास वातावरण के लिए सबसे उपयुक्त विधि चुनें।
npm (अनुशंसित)
अधिकांश उपयोगकर्ताओं के लिए अनुशंसित इंस्टॉलेशन विधि।
npm install -g @cyberstrike-io/cyberstrike@latestइंस्टॉलेशन सत्यापित करें:
cyberstrike --versionBun जल्द आ रहा है
Bun सपोर्ट अभी उपलब्ध नहीं है।
Homebrew (macOS) जल्द आ रहा है
Homebrew सपोर्ट अभी उपलब्ध नहीं है।
curl (Linux/macOS)
शेल स्क्रिप्ट के माध्यम से सीधा इंस्टॉलेशन:
curl -fsSL https://cyberstrike.io/install | bashiwr (Windows/Powershell)
इंस्टॉलेशन स्क्रिप्ट चलाएं:
iwr -useb https://cyberstrike.io/install.ps1 | iexCaution
इंस्टॉलेशन स्क्रिप्ट चलाने से पहले हमेशा उनकी समीक्षा करें। स्क्रिप्ट स्रोत github.com/CyberStrikeus/CyberStrike पर उपलब्ध है।
Docker
Caution
Docker इमेज जल्द आ रही है। अभी के लिए, npm या curl का उपयोग करें।
इंस्टॉलेशन सत्यापित करना
इंस्टॉलेशन के बाद, सत्यापित करें कि Cyberstrike काम कर रहा है:
# Check versioncyberstrike --version
# List available commandscyberstrike --help
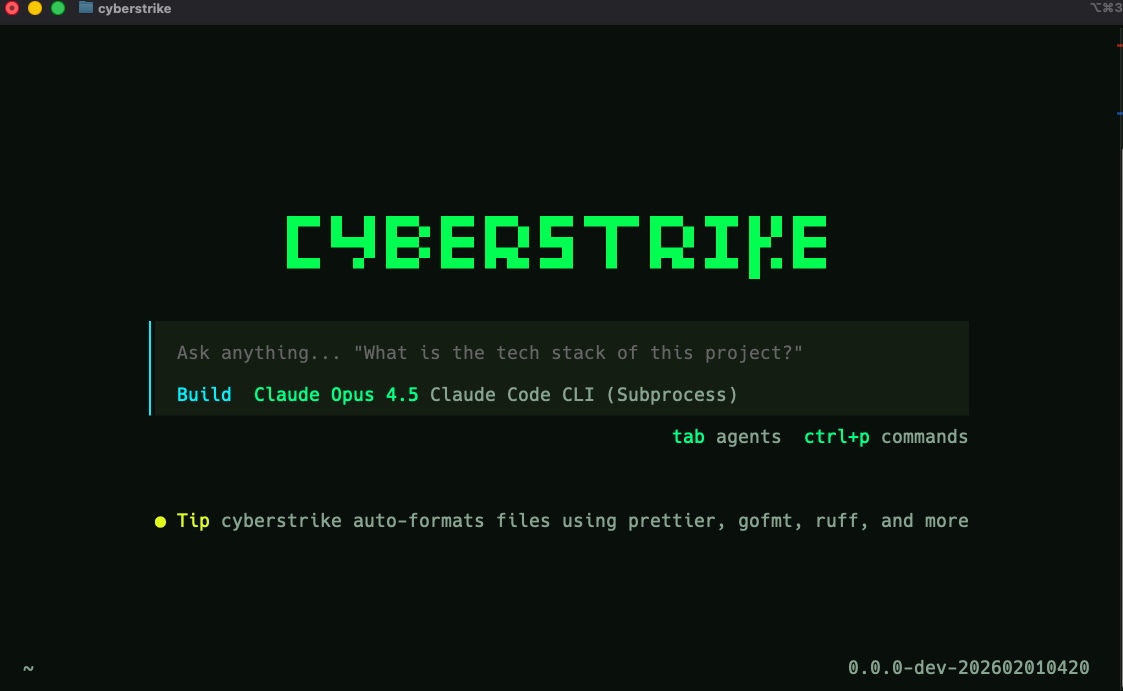
आपको Cyberstrike बैनर और वर्शन नंबर दिखना चाहिए, उसके बाद उपलब्ध कमांड की सूची।
Cyberstrike अपडेट करना
नवीनतम वर्शन में अपडेट करें:
# npmnpm update -g @cyberstrike-io/cyberstrike@latest
# Self-update (recommended)cyberstrike upgrade
अनइंस्टॉल करना
अपने सिस्टम से Cyberstrike हटाएं:
# npmnpm uninstall -g @cyberstrike-io/cyberstrike@latestकॉन्फ़िगरेशन ~/.config/cyberstrike/ में संग्रहीत है (क्रेडेंशियल ~/.local/share/cyberstrike/ में रहते हैं) और आवश्यकता होने पर मैन्युअल रूप से हटाए जा सकते हैं।
समस्या निवारण
कमांड नहीं मिला
यदि इंस्टॉलेशन के बाद cyberstrike नहीं मिलता:
- जांचें कि आपके PATH में npm ग्लोबल bin डायरेक्टरी शामिल है
- अपना टर्मिनल पुनः आरंभ करें
- ग्लोबल bin पथ खोजने के लिए
npm bin -gचलाएं
अनुमति त्रुटियां
Linux/macOS पर, यदि आपको अनुमति त्रुटियां मिलती हैं:
# Fix npm permissionsmkdir ~/.npm-globalnpm config set prefix '~/.npm-global'echo 'export PATH=~/.npm-global/bin:$PATH' >> ~/.bashrcsource ~/.bashrcवर्शन संघर्ष
यदि आपके पास कई Node वर्शन हैं:
# Use nvm to manage versionsnvm use 20npm install -g @cyberstrike-io/cyberstrike@latestकॉर्पोरेट नेटवर्क (SSL इंस्पेक्शन / Zscaler)
SSL-इंस्पेक्शन प्रॉक्सी (Zscaler, Netskope, और समान) वाले कॉर्पोरेट नेटवर्क पर, आउटबाउंड HTTPS को इंटरसेप्ट किया जाता है और कंपनी के अपने रूट सर्टिफ़िकेट से पुनः हस्ताक्षरित किया जाता है। यदि Cyberstrike उस सर्टिफ़िकेट पर भरोसा नहीं करता, तो TLS सत्यापन विफल हो जाता है और आपको इस तरह की त्रुटियां दिखेंगी:
error: unable_to_get_issuer_cert_locally downloading package manifest @cyberstrike-io/pluginhackbrowser:navigator TypeError: unable to get local issuer certificate — planPage failed, retrying onceHackBrowser क्रॉलर विशेष रूप से प्रभावित होता है: इसके प्लानर कॉल विफल हो जाते हैं, इसलिए क्रॉल केवल कुछ पेज एक्सप्लोर करता है और जल्दी रुक जाता है।
समाधान — NODE_EXTRA_CA_CERTS के माध्यम से अपने कॉर्पोरेट रूट CA पर भरोसा करें। कॉर्पोरेट रूट पहले से ही आपके OS ट्रस्ट स्टोर में है (इसलिए आपका ब्राउज़र काम करता है), तो स्टोर को PEM बंडल में एक्सपोर्ट करें और Cyberstrike को इसकी ओर पॉइंट करें। यह HackBrowser वर्कर में स्वचालित रूप से प्रसारित होता है।
Windows (PowerShell) — प्रत्येक मशीन रूट CA एक्सपोर्ट करें (कॉर्पोरेट वाला शामिल है, इसे पहचानने की आवश्यकता नहीं):
$out = "$env:USERPROFILE\corp-ca.pem"Get-ChildItem Cert:\LocalMachine\Root | ForEach-Object {  "-----BEGIN CERTIFICATE-----"  [Convert]::ToBase64String($_.RawData, 'InsertLineBreaks')  "-----END CERTIFICATE-----"} | Set-Content -Encoding ascii $out
$env:NODE_EXTRA_CA_CERTS = $out # current sessionsetx NODE_EXTRA_CA_CERTS "$out" # persist for new sessionsmacOS:
security find-certificate -a -p /Library/Keychains/System.keychain > ~/corp-ca.pemsecurity find-certificate -a -p /System/Library/Keychains/SystemRootCertificates.keychain >> ~/corp-ca.pemexport NODE_EXTRA_CA_CERTS=~/corp-ca.pemफिर उसी शेल में Cyberstrike चलाएं। unable to get local issuer certificate त्रुटियां गायब हो जानी चाहिए और क्रॉल पूरा चलना चाहिए।
Tip
त्वरित जांच: Get-ChildItem Cert:\LocalMachine\Root | Where-Object { $_.Subject -like "*Zscaler*" } (Windows) एक्सपोर्ट करने से पहले पुष्टि करता है कि कॉर्पोरेट रूट स्टोर में मौजूद है।
Caution
केवल अंतिम उपाय परीक्षण के रूप में, NODE_TLS_REJECT_UNAUTHORIZED=0 सर्टिफ़िकेट सत्यापन को पूरी तरह से अक्षम करता है और आपको त्रुटि से भी आगे ले जाएगा — लेकिन यह सभी कनेक्शन के लिए TLS सत्यापन बंद कर देता है, इसलिए नियमित उपयोग के लिए यह अनुशंसित नहीं है। NODE_EXTRA_CA_CERTS को प्राथमिकता दें।