Premiers pas
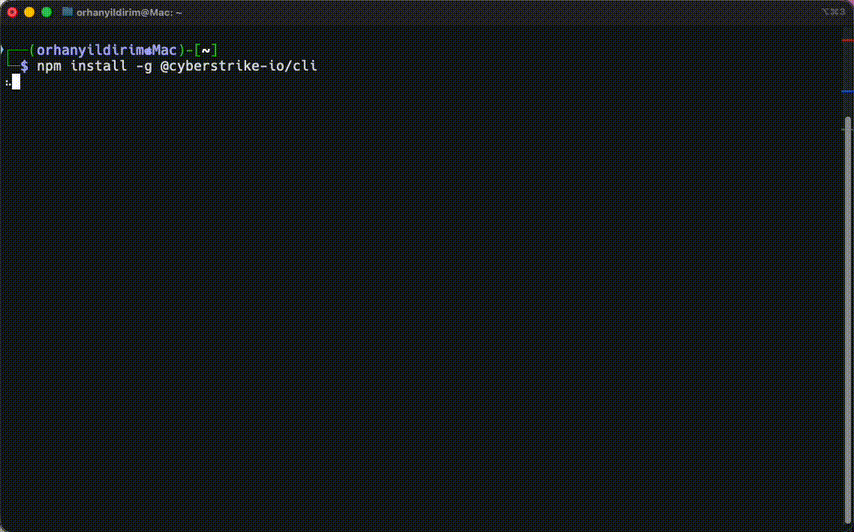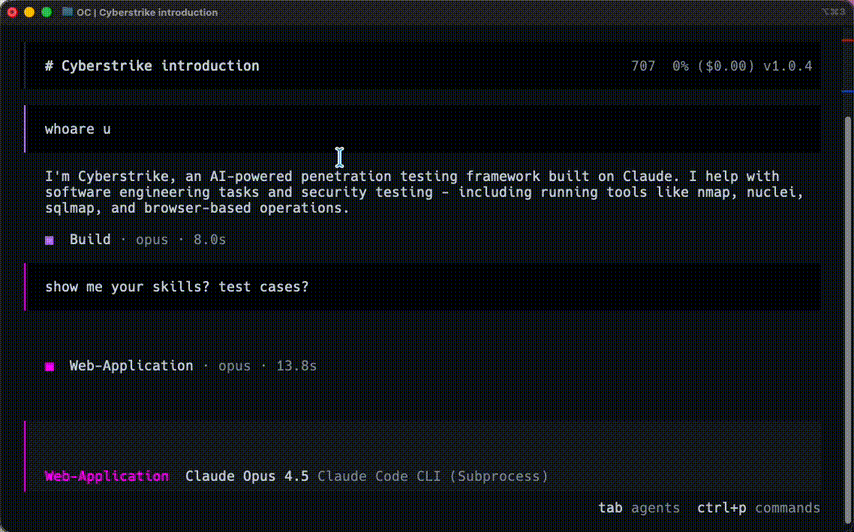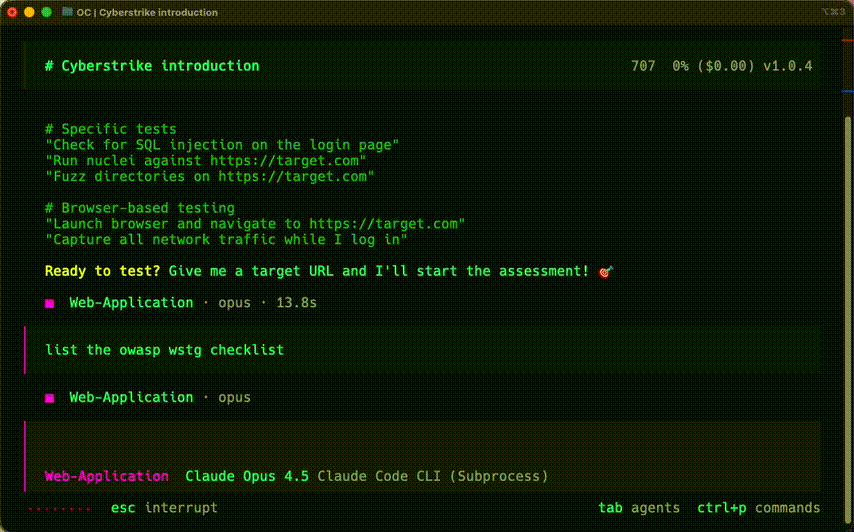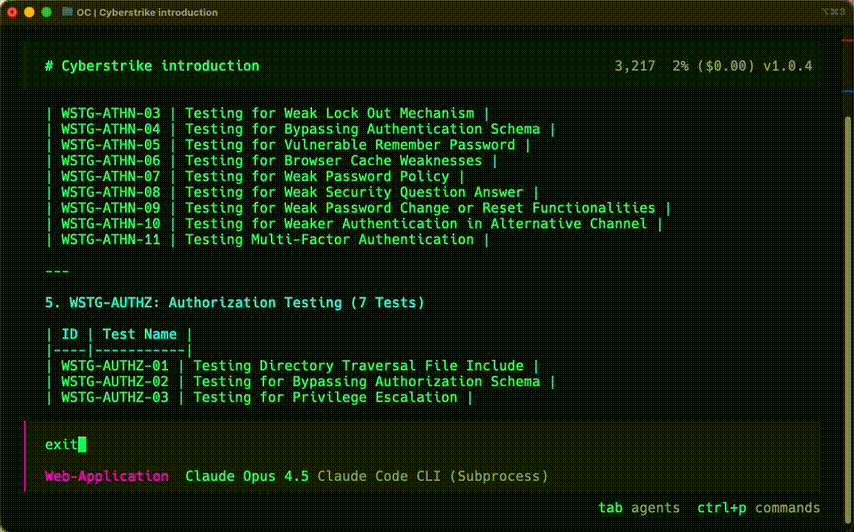
Cyberstrike est un harnais de securite offensive augmente par l’IA. Vous decrivez une cible — une application web, une API, un reseau — et Cyberstrike effectue l’evaluation. Il choisit les outils, envoie les bons agents, teste les vulnerabilites et rapporte ce qu’il trouve.
Considerez-le comme un pentester IA qui travaille a vos cotes. Vous gardez le controle via une interface conversationnelle unique tandis que le harnais gere le gros du travail : exploration, analyse de trafic, tests d’injection, verifications d’autorisations et detection de chaines entre les resultats individuels.
Sous le capot, il reunit plus de 100 outils de securite, plus de 15 agents specialises, plus de 65 scripts de tests deterministes bases sur l’OWASP WSTG, ainsi que des moteurs dedies pour l’exploration web, l’analyse de trafic, les outils containerises et les integrations externes.
Configuration requise
Avant d’installer Cyberstrike, verifiez que votre systeme repond a ces exigences :
| Exigence | Minimum | Recommande |
|---|---|---|
| Systeme d’exploitation | macOS 12+, Ubuntu 20.04+, Windows 10+ | macOS 14+, Ubuntu 22.04+ |
| RAM | 4 Go | 8 Go |
| Espace disque | 500 Mo | 2 Go |
| Node.js | 18.0+ | 20.0+ |
Installer Cyberstrike
Choisissez votre methode d’installation preferee selon votre systeme d’exploitation et votre gestionnaire de paquets.
npm (Recommande)
- Ouvrez votre terminal
- Executez la commande d’installation :
npm install -g @cyberstrike-io/cyberstrike@latest- Verifiez l’installation :
cyberstrike --version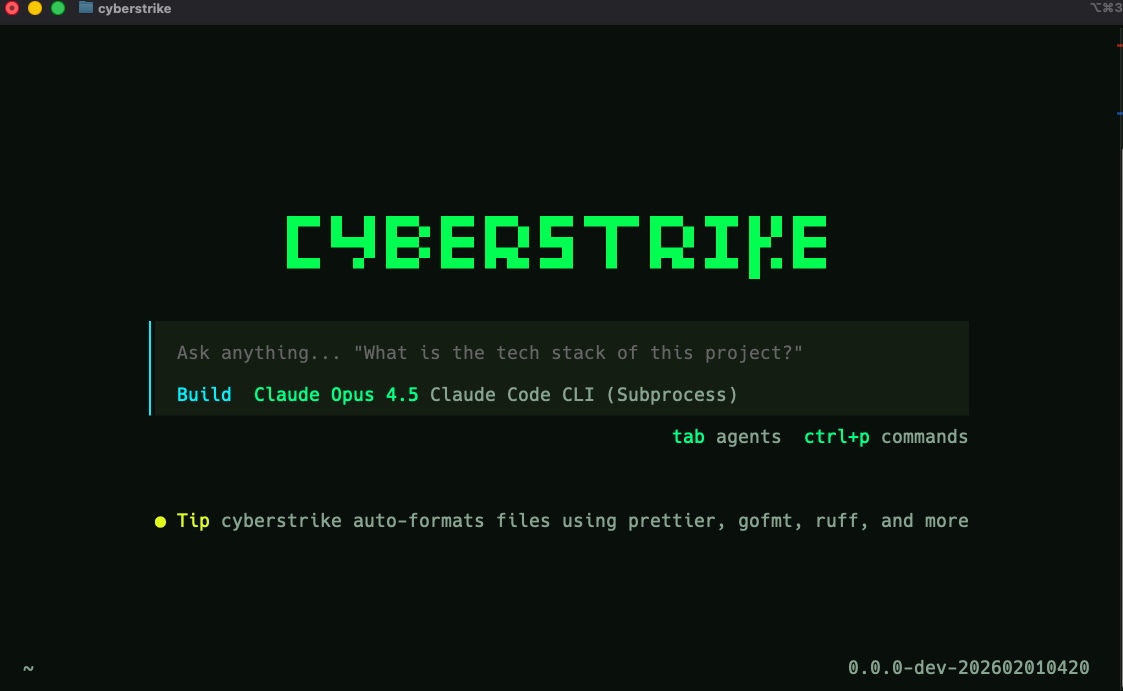
Bun Bientot disponible
Le support de Bun n’est pas encore disponible.
Homebrew (macOS) Bientot disponible
Le support de Homebrew n’est pas encore disponible.
curl (Linux/macOS)
Executez le script d’installation :
curl -fsSL https://cyberstrike.io/install | bashiwr (Windows/Powershell)
Executez le script d’installation :
iwr -useb https://cyberstrike.io/install.ps1 | iexCaution
Examinez les scripts avant de les executer. Le script d’installation est disponible sur github.com/CyberStrikeus/CyberStrike.
Docker
Caution
L’image Docker arrive bientot. Pour l’instant, utilisez npm ou curl.
Connecter un fournisseur IA
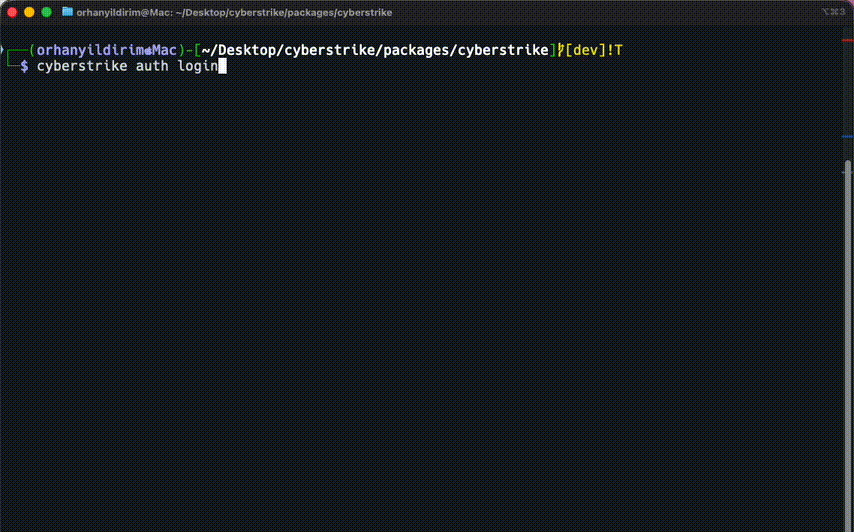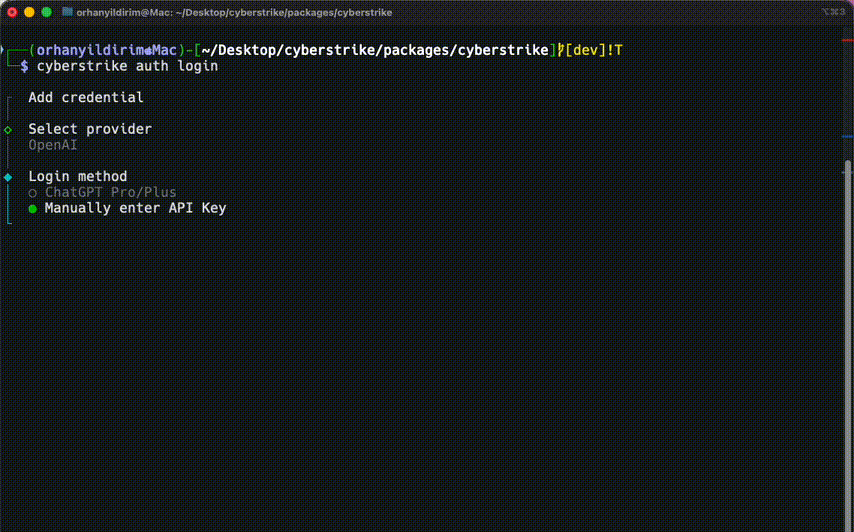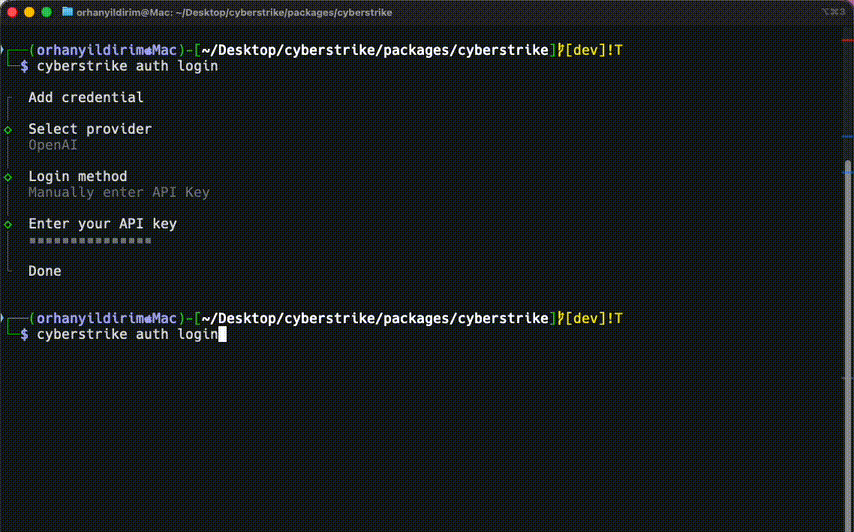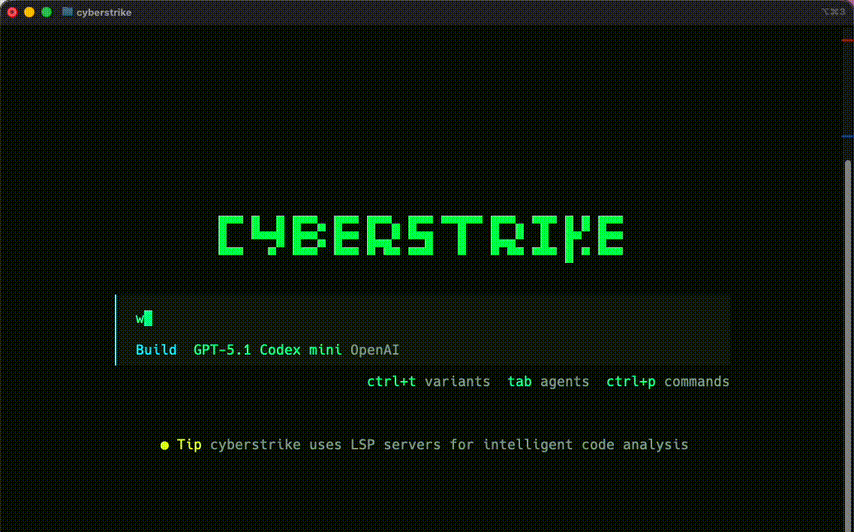
Cyberstrike necessite un fournisseur IA pour fonctionner. Les fournisseurs suivants sont pris en charge :
| Fournisseur | Niveau gratuit | Methode d’authentification |
|---|---|---|
| GitHub Copilot | Avec abonnement | OAuth (pas de cle API) |
| OpenRouter | Oui | Cle API |
| Anthropic | Non | Cle API |
| OpenAI | Non | Cle API |
| Google Gemini | Oui | Cle API |
| Ollama | Oui (local) | Aucune |
Configurer l’authentification
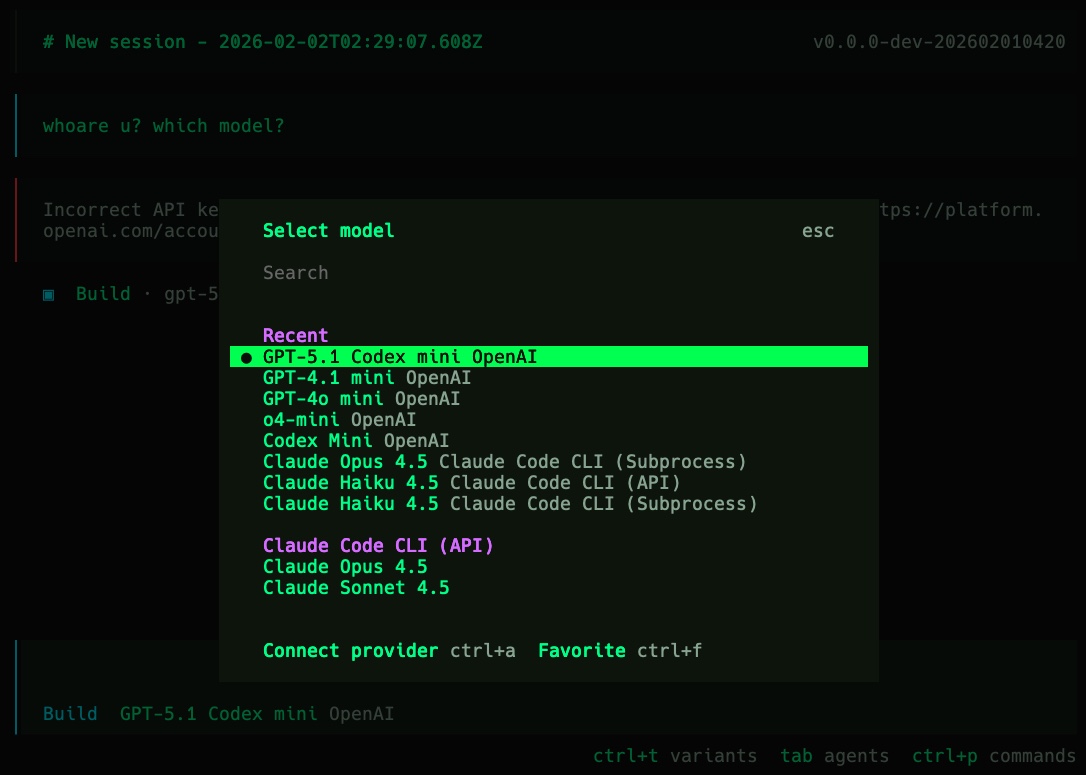
- Lancez Cyberstrike et executez la commande de connexion :
/connectSelectionnez votre fournisseur dans la liste et entrez votre cle API (ou autorisez via OAuth pour GitHub Copilot)
Changez de modele a tout moment avec :
/modelsUtiliser les variables d’environnement
Alternativement, definissez les cles API comme variables d’environnement :
# Anthropicexport ANTHROPIC_API_KEY="sk-ant-..."
# OpenAIexport OPENAI_API_KEY="sk-..."
# Googleexport GOOGLE_GENERATIVE_AI_API_KEY="AI..."
# OpenRouterexport OPENROUTER_API_KEY="sk-or-..."
Ajoutez-les a votre profil shell (~/.bashrc, ~/.zshrc) pour les conserver.
Lancer votre premiere evaluation
Demarrage
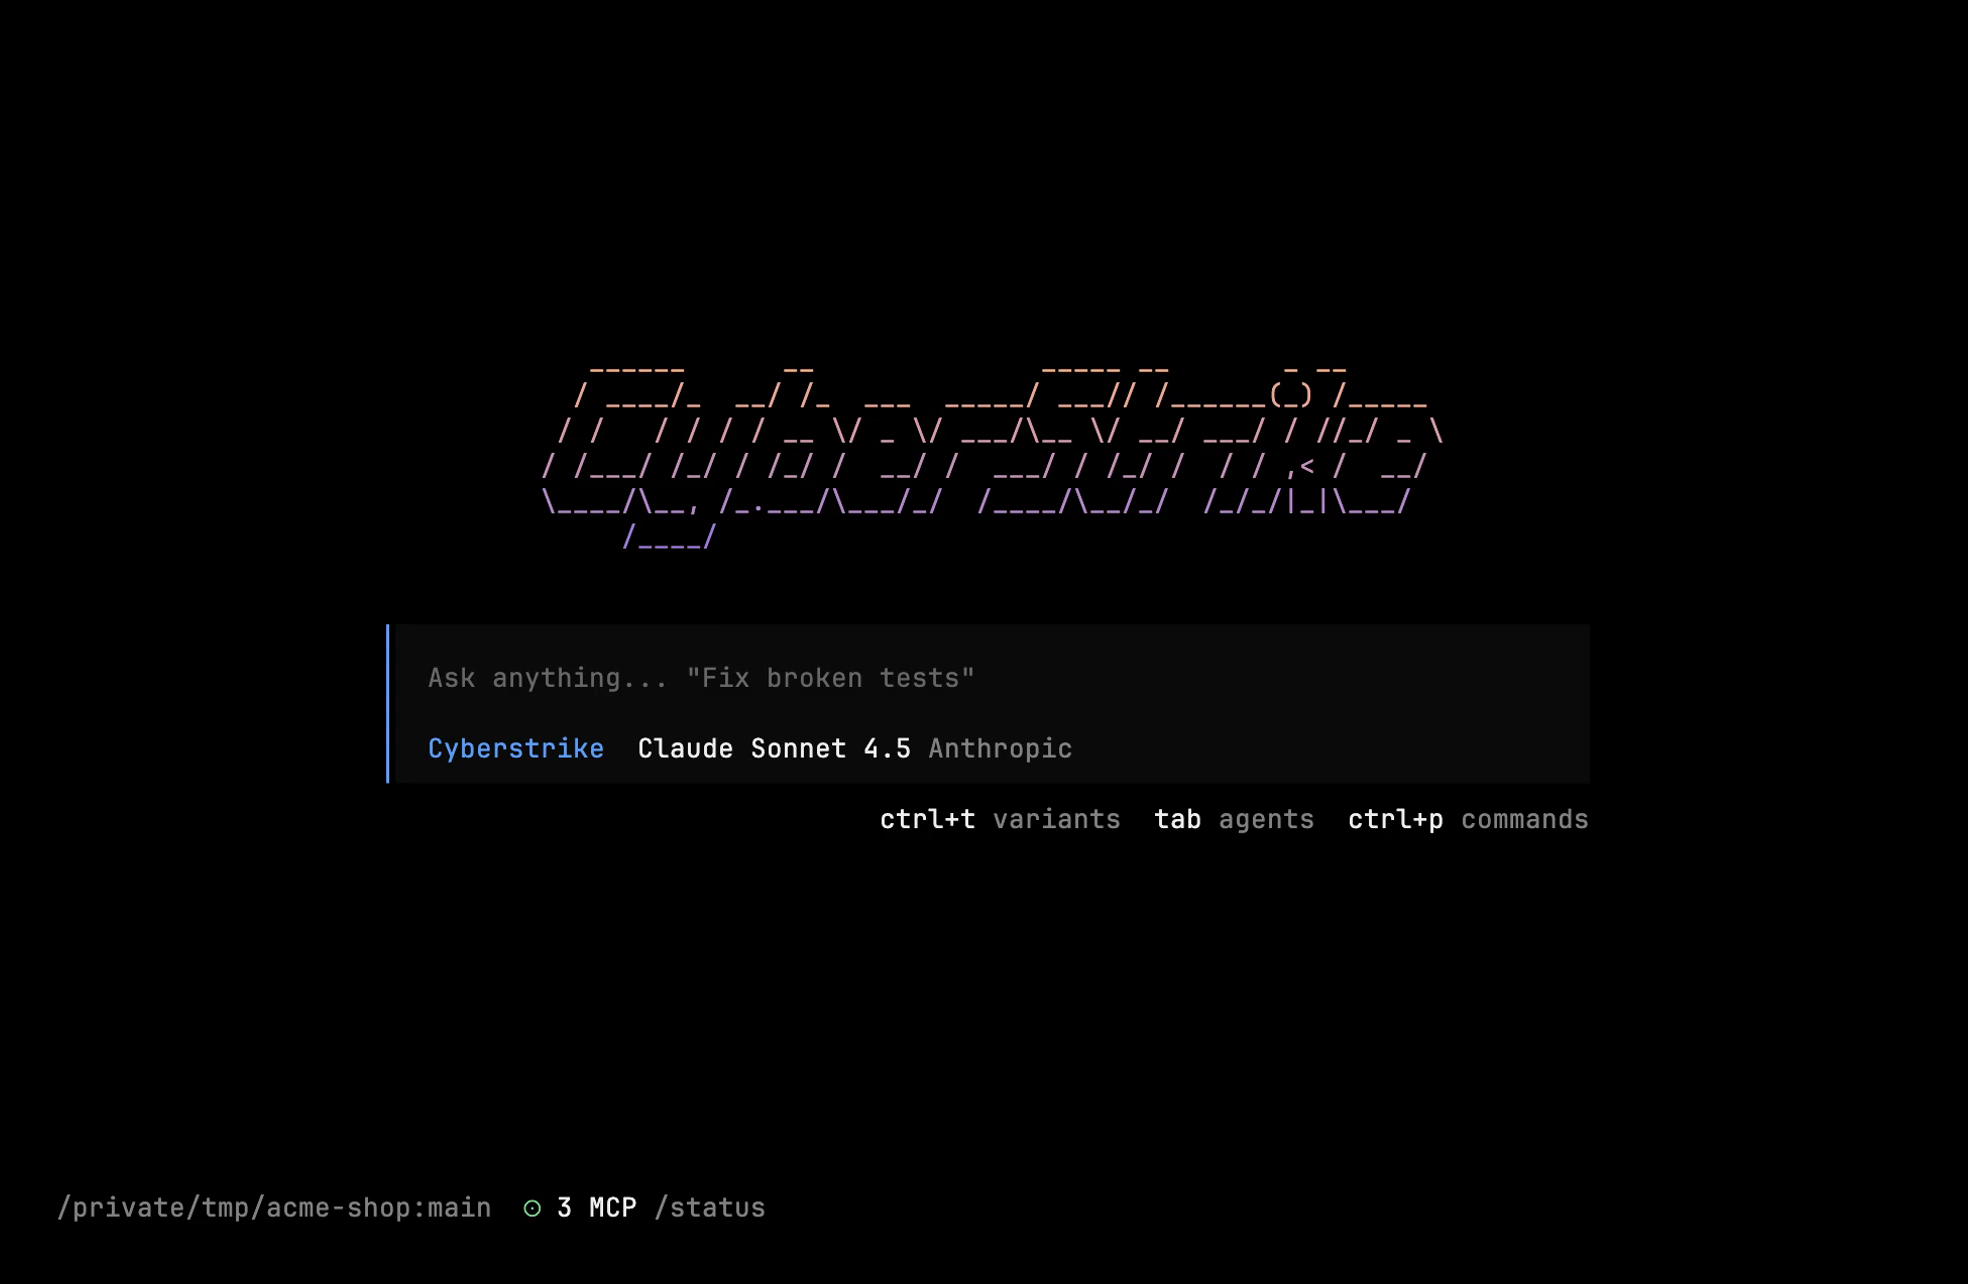
cyberstrikeLe TUI apparait avec un champ de saisie, une zone de reponse et une barre d’etat.
Decrire la cible
Tapez votre tache directement. Le harnais decide quoi executer :
> Tester https://app.example.com pour les vulnerabilites du Top 10 OWASPCe qui se passe en coulisses :
- L’agent primaire
cyberstrikelit votre objectif /hackbrowserse lance pour explorer la cible et capturer le trafic HTTP- Vortex traite chaque requete — applique les regles, signale les anomalies
- Le
wstg-agentenvoie les agents specialistes en fonction des signaux des requetes - 13 specialistes WSTG testent l’injection, le contournement d’authentification, les IDOR, les failles de session, les problemes cryptographiques et plus encore
- L’
escalation-hunterchaine les resultats pour detecter les vulnerabilites composees - L’agent
triageverifie independamment chaque resultat en rejouant les preuves HTTP - Vous obtenez des resultats tries avec preuves, severite et remediation
Contenu du harnais
| Couche | Description |
|---|---|
| Agents | Plus de 15 agents specialises — pipeline WSTG, triage, escalade, general, exploration |
| Outils | Plus de 100 outils integres — rejeu HTTP, sondes d’injection, sondes d’acces, reconnaissance, recherche de code |
| Skills | Plus de 65 scripts de tests WSTG deterministes charges par les specialistes a l’execution |
| Vortex | Moteur de trafic HTTP avec requetes DSL, correspondance de regles et correlation de signaux |
| HackBrowser | Explorateur Chromium pilote par l’IA avec capture du contexte d’interface |
| Bolt | Plus de 30 outils de securite containerises (nmap, nuclei, sqlmap, hydra et plus) |
| MCP | 3 serveurs integres (github-security, cve, osint) + tout serveur MCP personnalise |
Vous interagissez avec un seul prompt. Le harnais orchestre le reste.
Configuration
Creez un fichier cyberstrike.json dans le repertoire de votre projet pour definir les parametres par defaut :
{ "$schema": "https://cyberstrike.io/config.json", "model": "anthropic/claude-sonnet-4-20250514"}Lorsque vous executez cyberstrike dans ce repertoire, ces parametres sont automatiquement charges. Vous pouvez aussi changer de modele a tout moment avec /models dans le TUI.
Hierarchie de configuration
Cyberstrike charge la configuration depuis plusieurs sources dans cet ordre :
- Variables d’environnement (priorite la plus elevee)
- Configuration du projet (
cyberstrike.json) - Configuration utilisateur (
~/.config/cyberstrike/cyberstrike.json) - Valeurs par defaut (priorite la plus basse)
Pour les options de configuration detaillees, consultez la Reference de configuration.
Commandes slash principales
| Commande | Action |
|---|---|
/connect | Connecter un fournisseur IA |
/models | Changer de modele |
/hackbrowser | Lancer l’explorateur web autonome |
/bolt | Gerer les serveurs d’outils Bolt |
/mcps | Gerer les serveurs MCP |
/vulnerabilities | Consulter les resultats |
/web | Inspecter le trafic web capture |
/report | Generer un rapport |
/help | Afficher toutes les commandes |
Raccourcis clavier
| Raccourci | Action |
|---|---|
Enter | Envoyer le message |
Shift+Enter | Nouvelle ligne |
Escape | Interrompre la session en cours |
Ctrl+P | Liste des commandes |
Tab | Agent suivant |
Ctrl+D | Quitter Cyberstrike |
↑ / ↓ | Naviguer dans l’historique de saisie |
Voir Raccourcis clavier pour la reference complete.
Etapes suivantes
Continuez votre apprentissage avec ces guides :
- Reference de configuration — Personnaliser les parametres de Cyberstrike
- Fournisseurs IA — Configurer votre fournisseur IA prefere
- Agents de securite — Decouvrir les agents specialises
- Fonctionnalites — HackBrowser, Vortex, Bolt, MCP
Tip
Rejoignez la communaute sur Discord pour du support et des mises a jour.